Als unser Produktionsteam anfing, Pressotherapiegeräte an Wellnessketten in ganz Nordamerika zu versenden, haben wir auf die harte Tour etwas gelernt DSGVO 1. Ein Kunde entdeckte, dass seine proprietären Kompressionsprotokolleinstellungen in einem Katalog eines Konkurrenten aufgetaucht waren. Das Problem? Ihr früherer Lieferant hatte keine echten Datenschutzkontrollen Rollenbasierte Zugriffskontrolle (RBAC) 2. Für Kettenmarkeninhaber, die in kundenspezifische Geräte investieren, ist der Schutz der Privatsphäre durch den Lieferanten keine Option – er ist grundlegend.
Um den Datenschutz von Lieferanten für Pressotherapiegeräte von Kettenmarken zu bewerten, sollten deren Geheimhaltungsvereinbarungen, Richtlinien zur Datenverarbeitung, Sicherheitszertifizierungen wie ISO 27001 oder SOC 2, die Einhaltung von Vorschriften wie HIPAA und DSGVO sowie deren laufende Überwachungspraktiken bewertet werden. Starke Lieferanten weisen vertragliche Bereitschaft, technische Schutzmaßnahmen und transparente Dokumentation auf.
Diese Anleitung führt Sie durch einen praktischen Rahmen für die Überprüfung der Datenschutzpraktiken Ihres Pressotherapiegeräte-Lieferanten – von der ersten Überprüfung bis zu laufenden Audits. Lassen Sie uns das Schritt für Schritt aufschlüsseln.
Wie kann ich sicherstellen, dass meine proprietären Pressotherapie-Maschinendesigns exklusiv für meine Marke bleiben?
Wenn unsere Ingenieure eine kundenspezifische Drucksequenz oder Benutzeroberfläche für einen Kunden entwickeln, wissen wir, dass dieses Design Monate der Zusammenarbeit und Investition darstellt. Doch viele Kettenmarkeninhaber befürchten, dass ihre proprietären Funktionen in generischen Maschinen landen könnten, die an Wettbewerber verkauft werden. Diese Angst ist berechtigt – und vermeidbar.
Um sicherzustellen, dass proprietäre Pressotherapie-Designs exklusiv bleiben, verlangen Sie von Lieferanten die Unterzeichnung umfassender NDAs, bevor Sie Spezifikationen weitergeben, fordern Sie getrennte Produktionsabläufe, überprüfen Sie Klauseln zum IP-Eigentum in Verträgen und führen Sie regelmäßige Audits von Produktionsstätten durch. Der Schutz exklusiver Designs hängt von vertraglicher Klarheit und operativer Transparenz ab.
Beginnen Sie mit einer starken Vertraulichkeitsvereinbarung
Die erste Verteidigungslinie ist eine gut formulierte Vertraulichkeitsvereinbarung. Dieses Dokument muss unterzeichnet werden, bevor Sie Spezifikationen, CAD-Dateien oder Kompressionsalgorithmen weitergeben. Im Kontext der Fertigung ist eine Vertraulichkeitsvereinbarung 3 eine Vereinbarung zwischen einem Hersteller und einem Unternehmen oder einer Einzelperson, die den Hersteller rechtlich daran hindert, Geschäftsgeheimnisse 4 oder andere sensible Informationen an die Öffentlichkeit weiterzugeben.
Ihre Vertraulichkeitsvereinbarung sollte mehrere Schlüsselelemente behandeln:
| Element der Vertraulichkeitsvereinbarung | Was einzuschließen ist |
|---|---|
| Definition vertraulicher Informationen | Designdateien, Kompressionsprotokolle, Softwarecode, Branding-Assets |
| Erlaubte Nutzung | Nur Herstellung, keine interne Nutzung oder Weiterverkauf |
| Dauer | Mindestens 5 Jahre oder unbegrenzt für Geschäftsgeheimnisse |
| Rückgabe/Vernichtung | Verpflichtung zur Rückgabe oder Vernichtung aller Dateien bei Beendigung |
| Gerichtsstand | Geben Sie an, welches Gericht Streitigkeiten behandelt |
Es ist wichtig sicherzustellen, dass eine NDA auf die Bedürfnisse des Produkts zugeschnitten ist, aber auch auf den Gerichtsstand, in dem es hergestellt wird. Wenn Ihr Lieferant beispielsweise in China ansässig ist, sollte die NDA nach chinesischem Recht durchsetzbar sein.
Anforderung von getrennten Produktionsabläufen
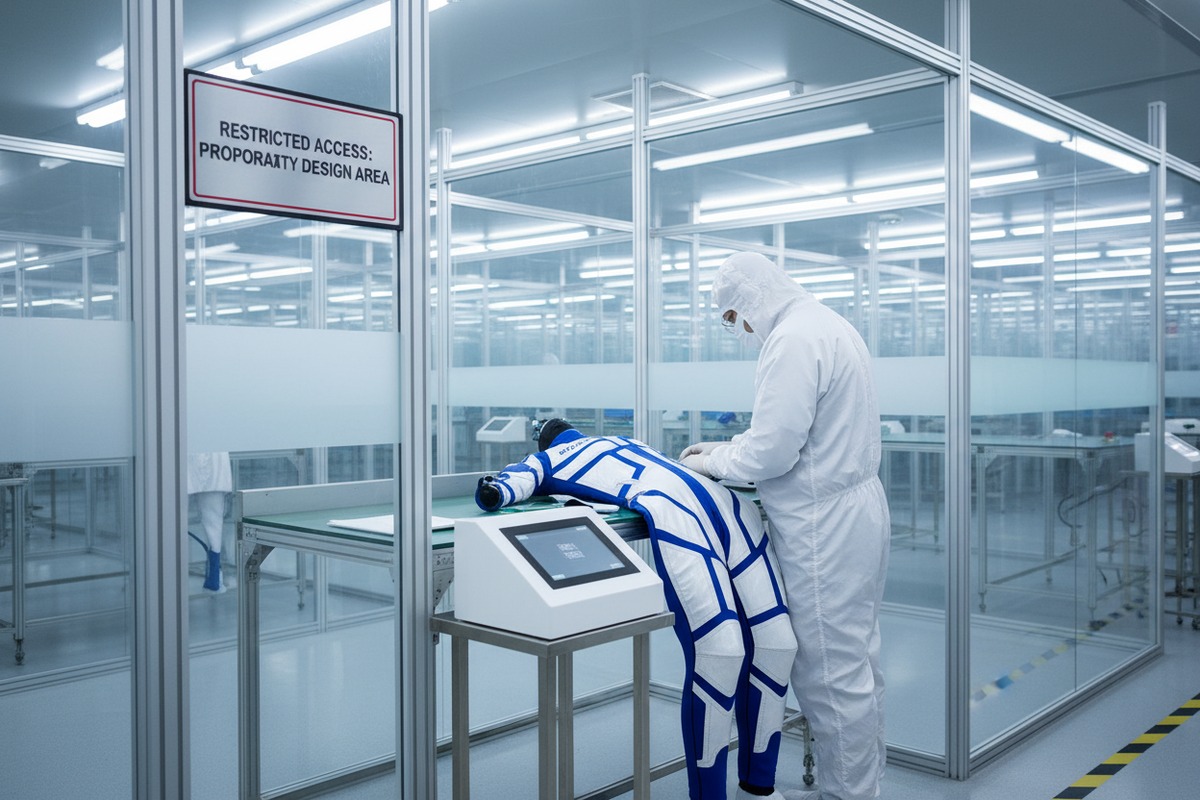
Über die Bürokratie hinaus ist die physische Trennung wichtig. Kunden-Branding, Grafiken und Produktkonfigurationen werden unter strengen Vertraulichkeitsprotokollen behandelt. Produktionsabläufe werden getrennt, um eine Exposition gegenüber anderen Kunden zu verhindern. Fragen Sie Ihren Lieferanten, wie er verhindert, dass die Designs eines Kunden für andere Produktionsteams sichtbar sind.
Seriöse Hersteller verfügen über gesicherte Bereiche, separate digitale Dateiserver und rollenbasierte Zugänge. Überprüfen Sie diese Angaben während der Werksaudits. Achten Sie auf:
- Dedizierte Arbeitsplätze für Ihre Bestellung
- Beschränkter Zugriff auf Ihre Designdateien
- Separate Kennzeichnungs- und Verpackungsstationen
Überprüfen Sie das IP-Eigentum in Ihrem Vertrag
Viele Streitigkeiten entstehen aus vagen Vertragsformulierungen. Wenn das Produkt eine Zusammenarbeit zwischen dem Einzelhändler und dem Hersteller beinhaltet, sollte die Vereinbarung festlegen, wer das daraus resultierende geistige Eigentum besitzt und ob es außerhalb der Partnerschaft genutzt werden kann. Streitigkeiten über das IP-Eigentum können entstehen, wenn diese Bedingungen vage sind.
Ihr Vertrag sollte klar festlegen:
- Sie behalten das volle Eigentum an allen kundenspezifischen Designs
- Der Lieferant darf Ihre Designs nicht für andere Kunden replizieren oder modifizieren
- Alle während der Produktion gemachten Verbesserungen gehören Ihnen
Führen Sie regelmäßige Audits durch
Vertrauen ist gut, Kontrolle ist besser. Hersteller sollten auch regelmäßige Audits durchführen, um sicherzustellen, dass die Einzelhändler diese Bestimmungen einhalten und keine proprietären Informationen missbrauchen. Planen Sie jährliche oder halbjährliche Werksbesuche. Überprüfen Sie die Produktionsprotokolle. Bestätigen Sie, dass nur autorisiertes Personal auf Ihre Dateien zugegriffen hat.
Welche Schritte unternimmt ein High-End-Hersteller, um die sensiblen Geschäftsinformationen meiner Kette zu schützen?
In unserer eigenen Anlage geht der Schutz von Kundendaten über das Abschließen eines Aktenschranks hinaus. Unsere Partner in der Wellness-Kette teilen alles, von Kundendemografien bis hin zu Zeitplänen für die Einführung von Standorten. Wenn diese Informationen durchsickern würden, würde ihr Wettbewerbsvorteil über Nacht verschwinden. Seriöse Hersteller integrieren den Datenschutz von Anfang an in ihre Abläufe.
Hochwertige Hersteller schützen sensible Geschäftsinformationen durch Verschlüsselung, Zugriffsverwaltung mit Multi-Faktor-Authentifizierung, rollenbasierte Zugriffskontrollen, Notfallpläne, Sicherheitszertifizierungen wie ISO 27001 oder SOC 2 und Mitarbeiterschulungsprogramme. Diese Maßnahmen stellen sicher, dass Daten während der gesamten Lieferkette vertraulich bleiben.

Achten Sie auf Sicherheitszertifizierungen
Zertifizierungen sind der schnellste Weg, um das Engagement eines Lieferanten für Datensicherheit zu überprüfen. Systems and Organization Controls 2 (SOC 2 5) ist ein Sicherheits- und Compliance-Standard, der vom American Institute of Certified Public Accountants (AICPA) entwickelt wurde. Dieser Rahmen legt fest, wie Organisationen Kundendaten vor unbefugtem Zugriff, Cybersicherheitsvorfällen und anderen Schwachstellen schützen sollten.
ISO 27001 6 ist ein international anerkannter Standard für die Einrichtung, Aufrechterhaltung und kontinuierliche Verbesserung eines Informationssicherheitsmanagementsystems (ISMS).
| Zertifizierung | Am besten für | Geografische Stärke |
|---|---|---|
| SOC 2 Typ II | US-Kunden, SaaS, Cloud-Dienste | Nordamerika |
| ISO 27001 | Internationale Kunden, regulierte Branchen | Europa, Asien, Global |
| ISO 13485 | Hersteller von Medizinprodukten | Global |
| HIPAA 7 Compliance | Umgang mit Gesundheitsdaten (USA) | Vereinigte Staaten |
Außerhalb der USA genießt ISO 27001 eine stärkere Anerkennung als wirklich internationaler Sicherheitsstandard. In der EU wird ISO 27001 weithin als Maßstab für die Einhaltung von Sicherheitsvorschriften angesehen. Wenn Ihre Kette global tätig ist, priorisieren Sie Lieferanten mit ISO-Zertifizierung.
Technische Schutzmaßnahmen bewerten
Fragen Sie Ihren Lieferanten nach seinen technischen Kontrollen:
- Verschlüsselung: Werden Dateien im Ruhezustand und während der Übertragung verschlüsselt?
- Multi-Faktor-Authentifizierung (MFA): Die HIPAA-Sicherheitsregel 2025 führt eine Verpflichtung zur Implementierung von Multi-Faktor-Authentifizierung (MFA) 8 an allen Zugangspunkten zu elektronischen geschützten Gesundheitsinformationen (ePHI) ein.
- Rollenbasierte Zugriffskontrolle (RBAC): Nur autorisiertes Personal sollte auf Ihre Daten zugreifen
- Notfallpläne: Regelmäßige Risikobewertungen und Schwachstellenscans, Notfallplanung und Eindämmungsstrategien sind unerlässlich.
Bestätigen Sie Mitarbeiterschulungsprogramme
Technologie allein reicht nicht aus. Mitarbeiter müssen ihre Verantwortlichkeiten verstehen. Fordern Sie Nachweise über Sicherheitsschulungen für Mitarbeiter von Drittanbietern an, die mit Gesundheitsdaten umgehen. Dies gilt auch dann, wenn Ihre Pressotherapiegeräte nicht als Medizinprodukte eingestuft sind – das Prinzip gilt.
Fordern Sie Nachweise zur Geschäftskontinuität an
Was passiert, wenn Ihr Lieferant einem Cyberangriff oder einer Naturkatastrophe ausgesetzt ist? Die Bewertung von Drittanbietern wird über Checklisten und Zertifizierungen hinausgehen. Stattdessen wird geprüft, ob ein Partner die kontinuierliche Patientenversorgung während eines Cyberereignisses oder eines Betriebsausfalls unterstützen kann. Fordern Sie Dokumentationen an über:
- Datensicherungsverfahren
- Notfallwiederherstellungspläne 9
- Fähigkeiten von Sekundäreinrichtungen
Wie bewerte ich die Stärke der Vertraulichkeitsvereinbarungen eines Lieferanten für meine kundenspezifische Ausrüstung?
Unser Rechtsteam prüft jedes Jahr Dutzende von Lieferanten-NDAs. Einige sind wasserdicht. Andere haben Lücken, durch die man einen Gabelstapler fahren könnte. Wenn das Design Ihrer kundenspezifischen Pressotherapie-Maschine auf dem Spiel steht, ist die Qualität dieses NDAs wichtiger, als die meisten Leute erkennen.
Um die Stärke einer Geheimhaltungsvereinbarung (NDA) zu bewerten, überprüfen Sie deren Definition vertraulicher Informationen, die Dauer des Schutzes, Einschränkungen der erlaubten Nutzung, Klauseln zur Rückgabe oder Vernichtung, Abhilfemaßnahmen bei Verstößen und die Durchsetzbarkeit der Gerichtsbarkeit. Eine starke NDA ist spezifisch, im Land des Lieferanten durchsetzbar und deckt sowohl greifbare als auch immaterielle Informationen ab.

Wichtige Elemente, die in jedem Lieferanten-NDA zu prüfen sind
Nicht alle NDAs sind gleich. Hier ist, worauf Sie achten sollten:
| Element | Starkes NDA | Schwaches NDA |
|---|---|---|
| Definition von vertraulichen Informationen | Spezifisch: beinhaltet Designs, Software, Preise, Kundenlisten | Vage: "proprietäre Informationen" ohne Beispiele |
| Dauer | 5+ Jahre oder unbegrenzt für Geschäftsgeheimnisse | Nur 1-2 Jahre |
| Erlaubte Nutzung | Nur für Sie herstellen | Breite Formulierung, die die interne Nutzung erlaubt |
| Rückgabe/Vernichtung | Obligatorisch nach Beendigung | Optional oder nicht spezifiziert |
| Abhilfemaßnahmen bei Vertragsverletzung | Spezifischer Schadensersatz, Unterlassungsansprüche | Keine spezifizierten Konsequenzen |
| Gerichtsstand | Im Land des Lieferanten durchsetzbar | Nur Ihr Land oder keine Angabe |
Vertrauliche Informationen umfassen, sind aber nicht beschränkt auf, Informationen über Preise, Kunden und potenzielle Kunden, Lieferanten und Lieferantenlisten, kalkulierte Stücklisten, Prozesse (einschließlich, aber nicht beschränkt auf Herstellungsprozesse), Know-how, Designs.
Achten Sie auf diese Warnsignale
Achten Sie bei der Überprüfung einer NDA eines Lieferanten auf Folgendes:
- Übermäßig breite Ausnahmen: Einige NDAs erlauben die Offenlegung, wenn Informationen "öffentlich bekannt" werden, auch wenn der Lieferant diese Offenlegung verursacht hat
- Kurze Vertraulichkeitsfristen: Die meisten NDAs sind nur für einen Zeitraum von 3 bis 5 Jahren ausgelegt, können aber je nach Bedarf der beteiligten Parteien länger oder kürzer sein. Für Geschäftsgeheimnisse sollten längere oder unbegrenzte Laufzeiten angestrebt werden
- Keine Erwähnung von Subunternehmern: Wenn Ihr Lieferant die Produktion auslagert, muss seine NDA auch diese Dritten binden
- Vage Konsequenzen bei Vertragsverletzung: Ohne spezifische Abhilfemaßnahmen wird die Durchsetzung der NDA schwierig
Sicherstellung der gerichtlichen Durchsetzbarkeit
Eine für einen US-Hersteller erstellte NDA ist in China möglicherweise nicht rechtsverbindlich und umgekehrt. Wenn Ihr Lieferant in China ansässig ist, sollten Sie Folgendes berücksichtigen:
- Verfassen der NDA in chinesischer und englischer Sprache
- Benennung chinesischer Gerichte oder Schiedsstellen
- Verwendung einer Nichtnutzungs-, Nichtoffenlegungs- und Nichtumgehungsvereinbarung (NNN), die im chinesischen Wirtschaftsrecht üblicher ist
Aufnahme von Wettbewerbsverboten und Nichtabwerbungsklauseln
Wettbewerbsverbot: Dies legt einen Zeitraum fest, in dem Mitarbeiter nicht mit dem Unternehmen konkurrieren dürfen. Manchmal erstreckt sich dies auch auf einen Zeitraum nach dem Ausscheiden eines Mitarbeiters aus dem Unternehmen. Bei Pressotherapiegeräten verhindert dies, dass Ihr Lieferant eine konkurrierende Maschine auf der Grundlage Ihrer Spezifikationen entwickelt.
Kann ich meinem Lieferanten vertrauen, dass er meine Eigenmarken-Herstellungsdetails vor anderen Händlern vertraulich behandelt?
Unser Team hat mit Kettenmarken zusammengearbeitet, die feststellten, dass ihr "exklusives" Maschinendesign unter dem Namen eines Konkurrenten verkauft wurde. Der Lieferant tauschte einfach das Logo aus und lieferte es an einen anderen Käufer. Dieser Verrat ist häufiger, als Sie vielleicht denken – und mit den richtigen Schutzmaßnahmen vollständig vermeidbar.
Vertrauen in die Vertraulichkeit von Eigenmarken entsteht durch geprüfte Kontrollen, nicht durch Versprechungen. Fordern Sie vertragliche Exklusivitätsklauseln, getrennte Produktionslinien, Prüfrechte und Nachweise darüber, wie der Lieferant die Produkte anderer Kunden behandelt. Transparenz in den Abläufen des Lieferanten ist die Grundlage für vertrauenswürdige Eigenmarkenpartnerschaften.
Vertragliche Exklusivität festlegen
Durch eine OEM-Vereinbarung können die Unternehmen die Art der Exklusivität des Produkts festlegen. Zum Beispiel, ob das Unternehmen für einen begrenzten Zeitraum Exklusivität für das Produkt hat oder ob die Exklusivität auf ein bestimmtes Gebiet beschränkt ist.
Ihre Private-Label-Vereinbarung sollte Folgendes regeln:
| Art der Exklusivität | Beschreibung | Wann anzuwenden |
|---|---|---|
| Produktexklusivität | Lieferant darf dieses Design an niemanden sonst verkaufen | Sie haben das Design von Grund auf entwickelt |
| Gebietsbezogene Exklusivität | Lieferant darf nicht an Wettbewerber in Ihrer Region verkaufen | Sie operieren in einem bestimmten Markt |
| Zeitlich begrenzte Exklusivität | Exklusive Rechte für einen festgelegten Zeitraum | Einführung einer neuen Produktlinie |
| Feature-Exklusivität | Bestimmte Funktionen bleiben einzigartig für Ihre Marke | Sie haben in kundenspezifische F&E investiert |
Überprüfung der Produktionsabgrenzung
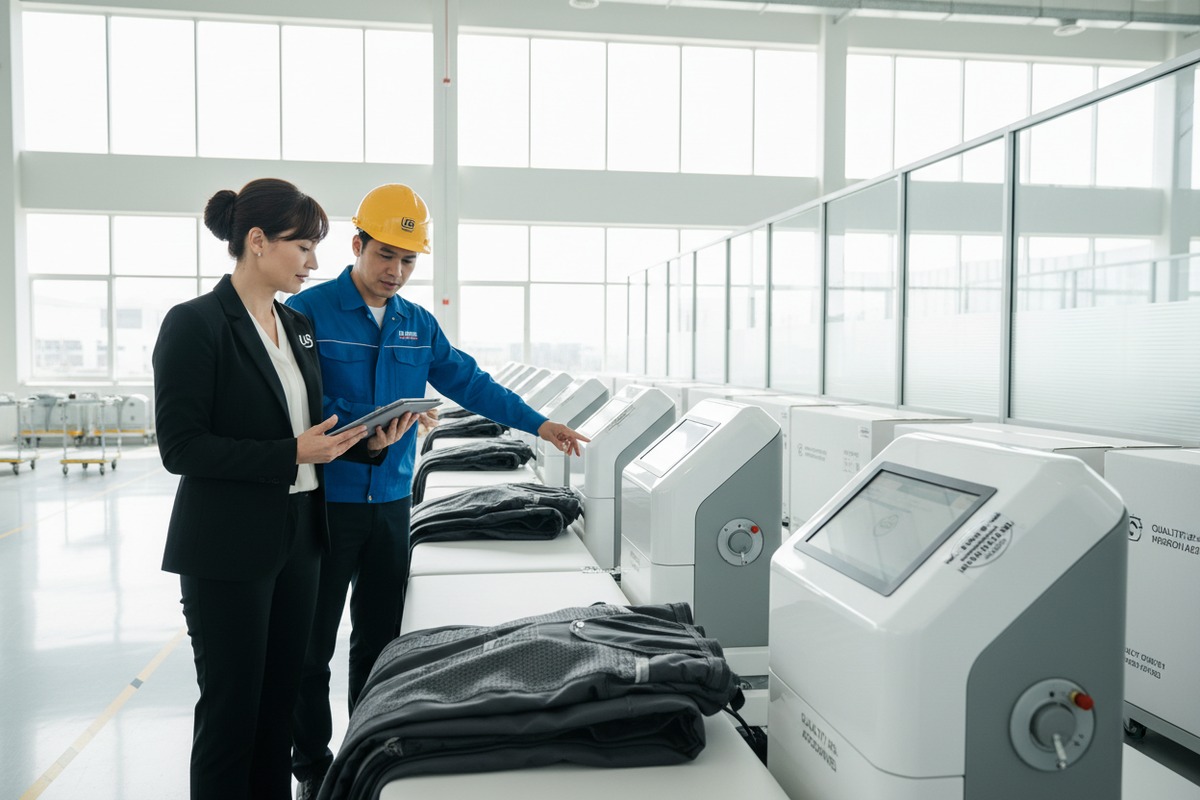
Anlage bedeutet den abgegrenzten, verschlossenen, ummauerten Bereich mit beschränktem Zugang, den der Lieferant ausschließlich für die Herstellung des Produkts in der bestehenden Produktionsanlage des Lieferanten nutzt. Dieses Maß an physischer Trennung ist ideal für hochwertige kundenspezifische Ausrüstung.
Fragen Sie Ihren Lieferanten:
- Werden meine Produkte auf dedizierten Linien hergestellt?
- Wer hat Zugang zu meinem Produktionsbereich?
- Wie verhindern Sie Kreuzkontaminationen von Designs?
Auditrechte verlangen
Der Käufer ist berechtigt, die Einrichtungen, in denen die Produkte entwickelt und hergestellt werden, nach angemessener vorheriger schriftlicher Mitteilung zu inspizieren. Dieses Recht ist unerlässlich. Ohne es haben Sie keine Möglichkeit, die Behauptungen des Lieferanten zu überprüfen.
Überprüfen Sie während der Audits:
- Protokolle des Dateizugriffs für Ihre Designs
- Produktionspläne, die zeigen, dass Ihre Bestellungen getrennt sind
- Mitarbeiterlisten für Ihre Produktionslinie
Datenhandhabung für Unterauftragnehmer verstehen
Vertraulichkeits- und Wettbewerbsverbotsklauseln schützen proprietäre Informationen und verhindern den Missbrauch durch eine der Parteien. Aber was ist mit den eigenen Lieferanten Ihres Lieferanten? Wenn diese Leiterplatten oder Softwareentwicklung auslagern, müssen Ihre Vertraulichkeitsverpflichtungen nachgelagert erweitert werden.
Fordern Sie eine Liste aller Unterauftragnehmer an und stellen Sie sicher, dass diese an gleichwertige Vertraulichkeitsbedingungen gebunden sind.
Langfristige Beziehungen aufbauen
Der stärkste Indikator für Vertrauen ist Langlebigkeit. Viele Käufer von Eigenmarken beginnen mit einer begrenzten SKU-Reichweite oder einem Pilotmarkt. Mit einer kleinen Bestellung können Sie die Vertraulichkeitspraktiken des Lieferanten bewerten, bevor Sie sich auf eine größere Partnerschaft einlassen.
Vertrauen wird durch konsistentes Verhalten über die Zeit verdient. Regelmäßige Kommunikation, transparente Berichterstattung und nachgewiesener Respekt für Ihr geistiges Eigentum schaffen Vertrauen, dass Ihre Eigenmarkendetails vertraulich bleiben.
Schlussfolgerung
Die Bewertung des Datenschutzes von Lieferanten für Pressotherapiegeräte von Kettenmarken erfordert einen systematischen Ansatz. Beginnen Sie mit starken NDAs, überprüfen Sie Sicherheitszertifizierungen, fordern Sie Auditrechte und bauen Sie Beziehungen durch Transparenz auf. Ihre proprietären Designs und Geschäftsinformationen sind schützenswerte Vermögenswerte – und der richtige Lieferant wird sein Engagement durch dokumentierte Kontrollen beweisen, nicht nur durch Versprechungen.
Fußnoten
1. Bietet den vollständigen offiziellen Text der Datenschutz-Grundverordnung (EU 2016/679). ︎
2. Erklärt die rollenbasierte Zugriffskontrolle als vorherrschendes Modell für erweiterte Zugriffskontrollen, wie von NIST formalisiert. ︎
3. Erklärt den rechtlichen Vertrag, der zum Schutz vertraulicher Informationen zwischen Parteien verwendet wird. ︎
4. Definiert Geschäftsgeheimnisse als geistige Eigentumsrechte an vertraulichen, kommerziell wertvollen Informationen. ︎
5. Definiert SOC 2-Konformität und seine Kriterien für die Verwaltung von Kundendaten auf der Grundlage von AICPA-Prinzipien. ︎
6. Erklärt den internationalen Standard für Informationssicherheitsmanagementsysteme. ︎
7. Bietet offizielle Informationen und Anleitungen zum Health Insurance Portability and Accountability Act. ︎
8. Bietet eine offizielle Definition und Erklärung der Multi-Faktor-Authentifizierung von NIST. ︎
9. Bietet eine Definition eines Notfallwiederherstellungsplans als eine Reihe von Verfahren für die organisatorische Wiederherstellung. ︎

 English
 Español de México
 Deutsch
 Français
 العربية
 Русский