Cuando nuestro equipo de producción comenzó a enviar máquinas de presoterapia a cadenas de bienestar en toda América del Norte, aprendimos algo a las malas RGPD 1. Un cliente descubrió que la configuración de su protocolo de compresión patentado había aparecido en el catálogo de un competidor. ¿El problema? Su proveedor anterior no tenía controles de privacidad reales Control de acceso basado en roles (RBAC) 2. Para los propietarios de marcas de cadenas que invierten en equipos personalizados, la protección de la privacidad del proveedor no es opcional, es fundamental.
Para evaluar la protección de la privacidad de los proveedores de máquinas de presoterapia de marcas de cadena, evalúe sus acuerdos de confidencialidad, políticas de manejo de datos, certificaciones de seguridad como ISO 27001 o SOC 2, cumplimiento de regulaciones como HIPAA y GDPR, y sus prácticas de monitoreo continuo. Los proveedores sólidos demuestran preparación contractual, salvaguardias técnicas y documentación transparente.
Esta guía lo guiará a través de un marco práctico para evaluar las prácticas de privacidad de su proveedor de máquinas de presoterapia, desde la selección inicial hasta las auditorías continuas. Vamos a desglosarlo paso a paso.
¿Cómo puedo asegurar que los diseños de mi máquina de presoterapia patentada permanezcan exclusivos de mi marca?
Cuando nuestros ingenieros desarrollan una secuencia de presión personalizada o una interfaz de usuario para un cliente, sabemos que ese diseño representa meses de colaboración e inversión. Sin embargo, muchos propietarios de marcas de cadenas temen que sus características patentadas puedan terminar en máquinas genéricas vendidas a competidores. Este miedo es válido y prevenible.
Para garantizar que los diseños patentados de presoterapia permanezcan exclusivos, exija a los proveedores que firmen acuerdos de confidencialidad (NDA) exhaustivos antes de compartir cualquier especificación, demande flujos de trabajo de producción segregados, verifique las cláusulas de propiedad intelectual en los contratos y realice auditorías periódicas de las instalaciones de fabricación. La protección de diseños exclusivos depende de la claridad contractual y la transparencia operativa.
Comience con un sólido acuerdo de confidencialidad
La primera línea de defensa es un acuerdo de confidencialidad bien redactado. Este documento debe firmarse antes de compartir cualquier especificación, archivo CAD o algoritmo de compresión. En el contexto de la fabricación, un acuerdo de confidencialidad 3 es un acuerdo entre un fabricante y una empresa o individuo que impide legalmente que el fabricante revele secretos comerciales 4 u otra información confidencial al público.
Su acuerdo de confidencialidad debe abordar varios elementos clave:
| Elemento del acuerdo de confidencialidad | Qué incluir |
|---|---|
| Definición de Información Confidencial | Archivos de diseño, protocolos de compresión, código de software, activos de marca |
| Uso Permitido | Fabricación únicamente, sin uso interno ni reventa |
| Duración | Mínimo 5 años, o indefinido para secretos comerciales |
| Devolución/Destrucción | Requisito de devolver o destruir todos los archivos al finalizar |
| Jurisdicción | Especificar qué tribunal maneja las disputas |
Es importante asegurarse de que un NDA se adapte a las necesidades del producto, pero también a la jurisdicción en la que se está fabricando. Si su proveedor tiene su sede en China, por ejemplo, el NDA debe ser ejecutable según la ley china.
Exigir flujos de trabajo de producción segregados
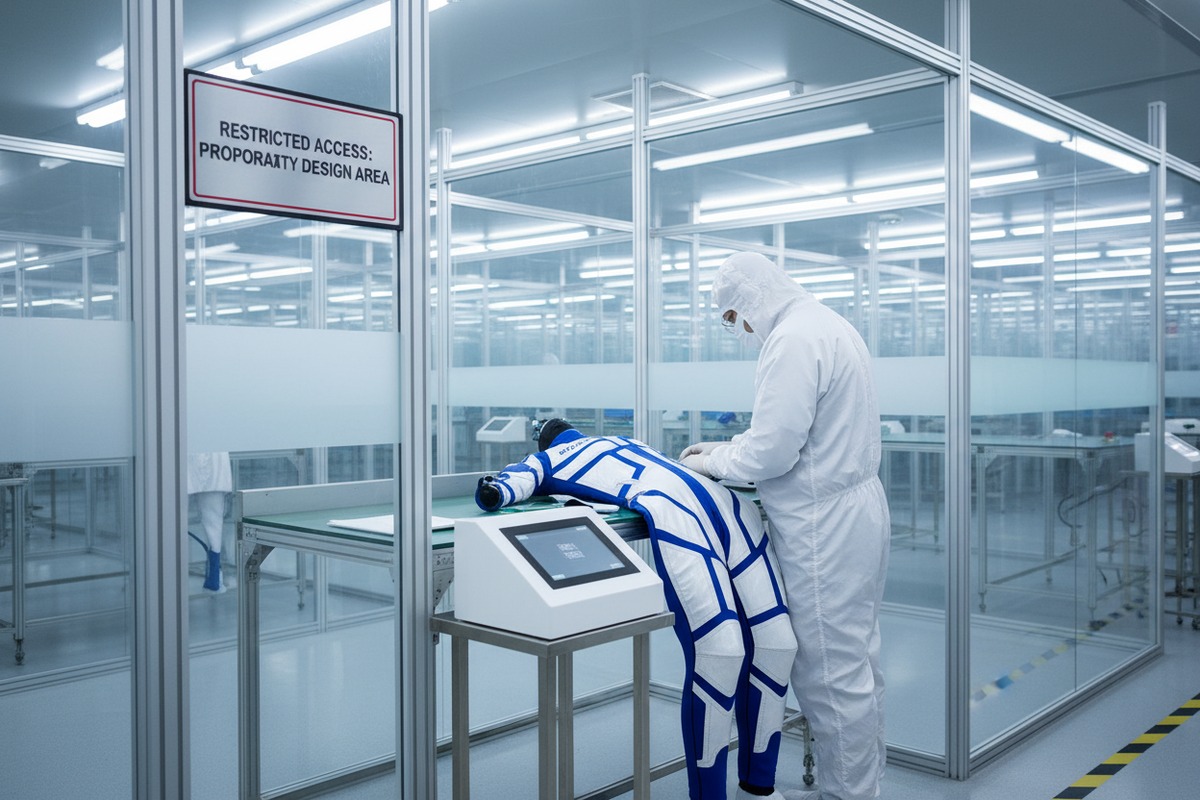
Más allá del papeleo, la separación física importa. La marca del cliente, las ilustraciones y las configuraciones del producto se manejan bajo estrictos protocolos de confidencialidad. Los flujos de trabajo de producción se segregan para evitar la exposición entre clientes. Pregunte a su proveedor cómo evita que los diseños de un cliente sean visibles para otros equipos de producción.
Los fabricantes de renombre tendrán áreas cerradas, servidores de archivos digitales separados y acceso basado en roles. Durante las auditorías de fábrica, verifique estas afirmaciones. Busque:
- Estaciones de trabajo dedicadas para su pedido
- Acceso restringido a sus archivos de diseño
- Estaciones de etiquetado y embalaje separadas
Verificar la propiedad intelectual en su contrato
Muchas disputas surgen de la redacción vaga de los contratos. Si el producto implica una colaboración entre el minorista y el fabricante, el acuerdo debe especificar quién posee la PI resultante y si puede utilizarse fuera de la asociación. Pueden surgir disputas sobre la propiedad de la PI si estos términos son vagos.
Su contrato debe indicar claramente:
- Usted conserva la propiedad total de todos los diseños personalizados
- El proveedor no puede replicar ni modificar sus diseños para otros clientes
- Cualquier mejora realizada durante la producción le pertenece a usted
Realizar auditorías periódicas
Confiar pero verificar. Los fabricantes también deben realizar auditorías periódicas para garantizar que los minoristas cumplan estas disposiciones y no hagan un uso indebido de la información confidencial. Programe visitas anuales o semestrales a la fábrica. Revise los registros de producción. Confirme que solo el personal autorizado ha accedido a sus archivos.
¿Qué pasos toma un fabricante de alta gama para proteger la información comercial confidencial de mi cadena?
En nuestras propias instalaciones, la protección de los datos de los clientes va más allá de cerrar un archivador. Nuestros socios de la cadena de bienestar comparten todo, desde datos demográficos de clientes hasta cronogramas de implementación de sitios. Si esa información se filtrara, su ventaja competitiva se evaporaría de la noche a la mañana. Los fabricantes serios integran la privacidad en sus operaciones desde el primer día.
Los fabricantes de alta gama protegen la información comercial confidencial mediante cifrado, gestión de acceso con autenticación multifactor, controles de acceso basados en roles, planes de respuesta a incidentes, certificaciones de seguridad como ISO 27001 o SOC 2, y programas de capacitación para empleados. Estas medidas garantizan que los datos permanezcan confidenciales en toda la cadena de suministro.

Busque certificaciones de seguridad
Las certificaciones son la forma más rápida de verificar el compromiso de un proveedor con la seguridad de los datos. Controles de Sistemas y Organizaciones 2 (SOC 2 5) es un estándar de seguridad y cumplimiento creado por el Instituto Estadounidense de Contadores Públicos Certificados (AICPA). Este marco especifica cómo las organizaciones deben proteger los datos de los clientes del acceso no autorizado, incidentes de ciberseguridad y otras vulnerabilidades.
ISO 27001 6 es un estándar reconocido internacionalmente para establecer, mantener y mejorar continuamente un Sistema de Gestión de Seguridad de la Información (SGSI).
| Certificación | Ideal para | Fortaleza Geográfica |
|---|---|---|
| SOC 2 Tipo II | Clientes con sede en EE. UU., SaaS, servicios en la nube | América del Norte |
| ISO 27001 | Clientes internacionales, industrias reguladas | Europa, Asia, Global |
| ISO 13485 | Fabricantes de dispositivos médicos | Global |
| HIPAA 7 Cumplimiento | Manejo de datos de salud (EE. UU.) | Estados Unidos |
Fuera de EE. UU., ISO 27001 tiene un mayor reconocimiento como un estándar de seguridad verdaderamente internacional. En la UE, ISO 27001 es ampliamente visto como el punto de referencia para el cumplimiento de la seguridad. Si su cadena opera a nivel mundial, priorice a los proveedores con certificación ISO.
Evaluar Salvaguardias Técnicas
Pregunte a su proveedor sobre sus controles técnicos:
- Cifrado: ¿Se cifran los archivos en reposo y en tránsito?
- Autenticación Multifactor (MFA): La Regla de Seguridad HIPAA de 2025 introduce un mandato que exige la implementación de Autenticación Multifactor (MFA) 8 en todos los puntos de acceso a la Información de Salud Protegida electrónica (ePHI).
- Control de Acceso Basado en Roles (RBAC): Solo el personal autorizado debe acceder a sus datos
- Planes de Respuesta a Incidentes: Las evaluaciones de riesgos y escaneos de vulnerabilidades regulares, la planificación de respuesta a incidentes y las estrategias de contención son esenciales.
Confirmar Programas de Capacitación para Empleados
La tecnología por sí sola no es suficiente. Los empleados deben comprender sus responsabilidades. Solicite evidencia de capacitación en concienciación de seguridad para los empleados del proveedor que manejan datos de atención médica. Esto se aplica incluso si sus máquinas de presoterapia no se clasifican como dispositivos médicos; el principio se mantiene.
Solicitar Evidencia de Continuidad del Negocio
¿Qué sucede si su proveedor enfrenta un ciberataque o un desastre natural? Las evaluaciones de proveedores evolucionarán más allá de las listas de verificación y las certificaciones. En cambio, examinarán si un socio puede respaldar la atención continua al paciente durante un evento cibernético o una falla operativa. Solicite documentación de:
- Procedimientos de copia de seguridad de datos
- Planes de recuperación ante desastres 9
- Capacidades de instalaciones secundarias
¿Cómo evalúo la solidez de los acuerdos de confidencialidad de un proveedor para mi equipo personalizado?
Nuestro equipo legal revisa docenas de acuerdos de confidencialidad de proveedores cada año. Algunos son herméticos. Otros tienen lagunas por las que podrías pasar un montacargas. Cuando el diseño de tu máquina de presoterapia personalizada está en juego, la calidad de ese acuerdo de confidencialidad importa más de lo que la mayoría de la gente se da cuenta.
Para evaluar la solidez de un NDA, revise su definición de información confidencial, la duración de la protección, las limitaciones de uso permitido, las cláusulas de devolución o destrucción, las medidas en caso de incumplimiento y la aplicabilidad jurisdiccional. Un NDA sólido es específico, aplicable en el país del proveedor y cubre información tanto tangible como intangible.

Elementos clave a revisar en cualquier acuerdo de confidencialidad de proveedor
No todos los acuerdos de confidencialidad son iguales. Esto es lo que debes buscar:
| Element | Acuerdo de confidencialidad sólido | Acuerdo de confidencialidad débil |
|---|---|---|
| Definición de Información Confidencial | Específico: incluye diseños, software, precios, listas de clientes | Vago: "información propietaria" sin ejemplos |
| Duración | 5+ años o indefinido para secretos comerciales | Solo 1-2 años |
| Uso Permitido | Fabricación solo para ti | Lenguaje amplio que permite el uso interno |
| Devolución/Destrucción | Obligatorio al finalizar | Opcional o no especificado |
| Remedios por Incumplimiento | Daños específicos, medidas cautelares | Sin consecuencias especificadas |
| Jurisdicción | Exigible en el país del proveedor | Silencioso o solo tu país |
La Información Confidencial incluye, entre otros, información sobre precios, clientes y clientes potenciales, proveedores y listas de proveedores, listas de materiales con costos, procesos (incluidos, entre otros, procesos de fabricación), conocimientos técnicos, diseños.
Esté atento a estas señales de alerta
Al revisar un Acuerdo de confidencialidad (NDA) de un proveedor, esté atento a:
- Excepciones excesivamente amplias: Algunos NDA permiten la divulgación si la información se vuelve "conocida públicamente", incluso si el proveedor causó esa divulgación
- Períodos de confidencialidad cortos: La mayoría de los NDA solo están escritos para durar un período de 3 a 5 años, pero pueden ser más largos o más cortos, dependiendo de las necesidades de las partes involucradas. Para los secretos comerciales, exija plazos más largos o indefinidos
- No se menciona a los subcontratistas: Si su proveedor subcontrata la producción, su NDA también debe obligar a esos terceros
- Consecuencias vagas por incumplimiento: Sin remedios específicos, hacer cumplir el NDA se vuelve difícil
Asegurar la aplicabilidad jurisdiccional
Un NDA redactado para un fabricante de EE. UU. puede no ser legalmente vinculante en China, y viceversa. Si su proveedor está en China, considere:
- Redactar el NDA en chino e inglés
- Especificar tribunales o organismos de arbitraje chinos
- Utilizar un acuerdo de No Uso, No Divulgación y No Circunvención (NNN), que es más común en el derecho comercial chino
Incluir cláusulas de No Competencia y No Captación
Cláusula de No Competencia: Esto dicta un período de tiempo durante el cual los empleados no pueden competir con la organización. A veces, esto se extiende por un período después de que un empleado ha dejado la empresa. Para equipos de presoterapia, esto evita que su proveedor desarrolle una máquina competidora basada en sus especificaciones.
¿Puedo confiar en que mi proveedor mantendrá confidenciales los detalles de fabricación de mi marca privada frente a otros distribuidores?
Nuestro equipo ha trabajado con marcas de cadenas que descubrieron que el diseño de su máquina "exclusiva" se vendía bajo la etiqueta de un competidor. El proveedor simplemente cambió el logotipo y lo envió a otro comprador. Esta traición es más común de lo que podría pensar, y totalmente prevenible con las salvaguardias adecuadas.
La confianza en la confidencialidad de la marca blanca proviene de controles verificados, no de promesas. Exija cláusulas contractuales de exclusividad, líneas de producción segregadas, derechos de auditoría y pruebas de cómo el proveedor maneja los productos de otros clientes. La transparencia en las operaciones del proveedor es la base de asociaciones de marca blanca confiables.
Establecer Exclusividad Contractual
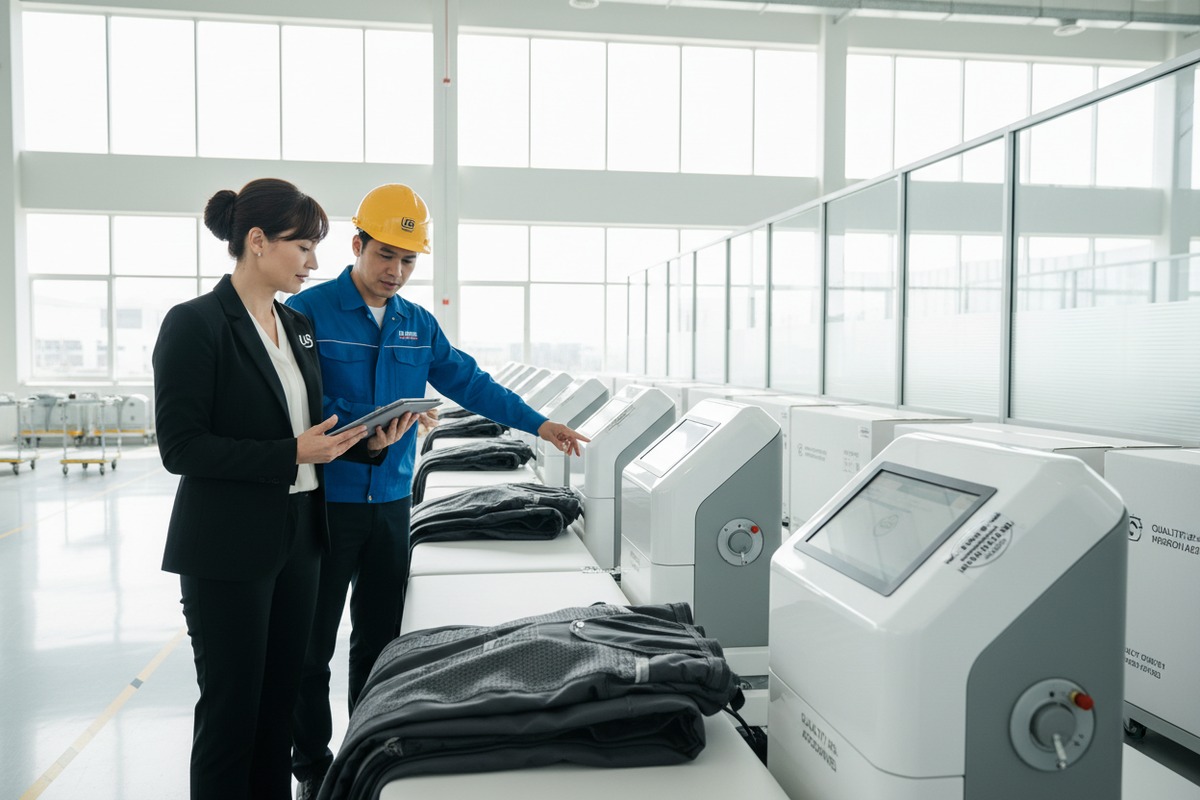
A través de un acuerdo OEM, las empresas pueden establecer la naturaleza de la exclusividad del producto. Por ejemplo, si la empresa tendrá exclusividad del producto por un tiempo limitado, o si la exclusividad se limitará a un territorio determinado.
Su acuerdo de marca privada debe abordar:
| Tipo de Exclusividad | Descripción | Cuándo Usar |
|---|---|---|
| Exclusividad del producto | El proveedor no puede vender este diseño a nadie más | Desarrollaste el diseño desde cero |
| Exclusividad territorial | El proveedor no puede vender a competidores en tu región | Operas en un mercado específico |
| Exclusividad por tiempo limitado | Derechos exclusivos por un período determinado | Lanzamiento de una nueva línea de productos |
| Exclusividad de características | Las características específicas siguen siendo exclusivas de tu marca | Invertiste en I+D personalizado |
Verificar la segregación de la producción
Instalación significa el espacio segregado, cerrado, amurallado y de acceso restringido, que el Proveedor utiliza exclusivamente para la fabricación del Producto en la instalación de fabricación existente del Proveedor. Este nivel de separación física es ideal para equipos personalizados de alto valor.
Pregunte a su proveedor:
- ¿Se fabrican mis productos en líneas dedicadas?
- ¿Quién tiene acceso a mi área de producción?
- ¿Cómo previene la contaminación cruzada de diseños?
Exigir derechos de auditoría
Se permitirá al comprador inspeccionar las instalaciones en las que se desarrollan y producen los Productos con un aviso previo por escrito razonable. Este derecho es esencial. Sin él, no tiene forma de verificar las afirmaciones del proveedor.
Durante las auditorías, verifique:
- Registros de acceso a archivos de sus diseños
- Programaciones de producción que muestren que sus pedidos están segregados
- Listas de empleados de su línea de producción
Comprenda el manejo de datos para subprocesadores
Las disposiciones de confidencialidad y no competencia protegen la información propietaria y evitan el uso indebido por cualquiera de las partes. ¿Pero qué pasa con los propios proveedores de su proveedor? Si subcontratan placas de circuito o desarrollo de software, sus obligaciones de confidencialidad deben extenderse aguas abajo.
Solicite una lista de todos los subprocesadores y asegúrese de que estén obligados por términos de confidencialidad equivalentes.
Construya relaciones a largo plazo
El indicador más fuerte de confianza es la longevidad. Muchos compradores de marcas privadas comienzan con un rango limitado de SKU o un mercado piloto. Comenzar con un pedido pequeño le permite evaluar las prácticas de confidencialidad del proveedor antes de comprometerse a una asociación más grande.
La confianza se gana a través de un comportamiento constante a lo largo del tiempo. La comunicación regular, la presentación de informes transparentes y el respeto demostrado por su propiedad intelectual generan confianza en que los detalles de su marca privada seguirán siendo confidenciales.
Conclusión
Evaluar la protección de la privacidad de los proveedores para las máquinas de presoterapia de marca de cadena requiere un enfoque sistemático. Comience con acuerdos de confidencialidad sólidos, verifique las certificaciones de seguridad, exija derechos de auditoría y construya relaciones a través de la transparencia. Sus diseños patentados y la información comercial son activos que vale la pena proteger, y el proveedor adecuado demostrará su compromiso a través de controles documentados, no solo de promesas.
Notas al pie
1. Ofrece el texto oficial completo del Reglamento General de Protección de Datos (UE 2016/679). ↩︎
2. Explica el Control de Acceso Basado en Roles como un modelo predominante para el control de acceso avanzado, tal como lo formaliza el NIST. ↩︎
3. Explica el contrato legal utilizado para proteger la información confidencial entre las partes. ↩︎
4. Define los secretos comerciales como derechos de propiedad intelectual sobre información confidencial y comercialmente valiosa. ↩︎
5. Define el cumplimiento de SOC 2 y sus criterios para la gestión de datos de clientes basados en los principios del AICPA. ↩︎
6. Explica la norma internacional para sistemas de gestión de seguridad de la información. ↩︎
7. Proporciona información oficial y orientación sobre la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA). ↩︎
8. Proporciona una definición y explicación oficial de la Autenticación Multifactor del NIST. ↩︎
9. Proporciona una definición de un plan de recuperación ante desastres como un conjunto de procedimientos para la recuperación organizacional. ↩︎

 English
 Español de México
 Deutsch
 Français
 العربية
 Русский