
Lorsque notre équipe de production a commencé à expédier des machines de pressothérapie à des chaînes de bien-être en Amérique du Nord, nous avons appris quelque chose à nos dépens. RGPD 1. One client discovered their proprietary compression protocol settings had shown up in a competitor’s catalog. The problem? Their previous supplier had no real privacy controls Contrôle d'accès basé sur les rôles (RBAC) 2. Pour les propriétaires de marques de chaînes qui investissent dans des équipements personnalisés, la protection de la confidentialité par le fournisseur n'est pas une option, c'est un fondement.
Pour évaluer la protection de la vie privée des fournisseurs de machines de pressothérapie de marque de chaîne, évaluez leurs accords de non-divulgation, leurs politiques de traitement des données, leurs certifications de sécurité telles que ISO 27001 ou SOC 2, leur conformité aux réglementations telles que HIPAA et GDPR, et leurs pratiques de surveillance continues. Les fournisseurs solides démontrent une préparation contractuelle, des garanties techniques et une documentation transparente.
This guide will walk you through a practical framework for vetting your pressotherapy machine supplier’s privacy practices—from initial screening to ongoing audits. Let’s break it down step by step.
Comment puis-je m'assurer que mes conceptions exclusives de machines de pressothérapie restent la propriété de ma marque ?
Lorsque nos ingénieurs développent une séquence de pression personnalisée ou une interface utilisateur pour un client, nous savons que cette conception représente des mois de collaboration et d'investissement. Pourtant, de nombreux propriétaires de marques de chaînes craignent que leurs caractéristiques propriétaires ne se retrouvent dans des machines génériques vendues à des concurrents. Cette crainte est valable et évitable.
Pour garantir l'exclusivité des conceptions de pressothérapie propriétaires, exigez des fournisseurs qu'ils signent des accords de confidentialité complets avant de partager toute spécification, demandez des flux de production séparés, vérifiez les clauses de propriété intellectuelle dans les contrats et effectuez des audits périodiques des installations de fabrication. La protection exclusive de la conception dépend de la clarté contractuelle et de la transparence opérationnelle.
Commencez par un accord de non-divulgation solide
La première ligne de défense est un accord de non-divulgation bien rédigé. Ce document doit être signé avant que vous ne partagiez des spécifications, des fichiers CAO ou des algorithmes de compression. Dans le contexte de la fabrication, un accord de non-divulgation 3 est un accord entre un fabricant et une entreprise ou un particulier qui empêche légalement le fabricant de divulguer des secrets commerciaux 4 ou d'autres informations sensibles au public.
Votre accord de non-divulgation doit aborder plusieurs éléments clés :
| Élément de l'accord de non-divulgation | Ce qu'il faut inclure |
|---|---|
| Définition des informations confidentielles | Fichiers de conception, protocoles de compression, code logiciel, actifs de marque |
| Utilisation autorisée | Fabrication uniquement, pas d'utilisation interne ni de revente |
| Durée | Minimum 5 ans, ou indéfiniment pour les secrets commerciaux |
| Retour/Destruction | Obligation de retourner ou de détruire tous les fichiers à la résiliation |
| Juridiction | Spécifier quel tribunal traite les litiges |
Il est important de s'assurer qu'une NDA est adaptée aux besoins du produit, mais aussi à la juridiction dans laquelle il est fabriqué. Si votre fournisseur est basé en Chine, par exemple, la NDA doit être exécutoire en vertu du droit chinois.
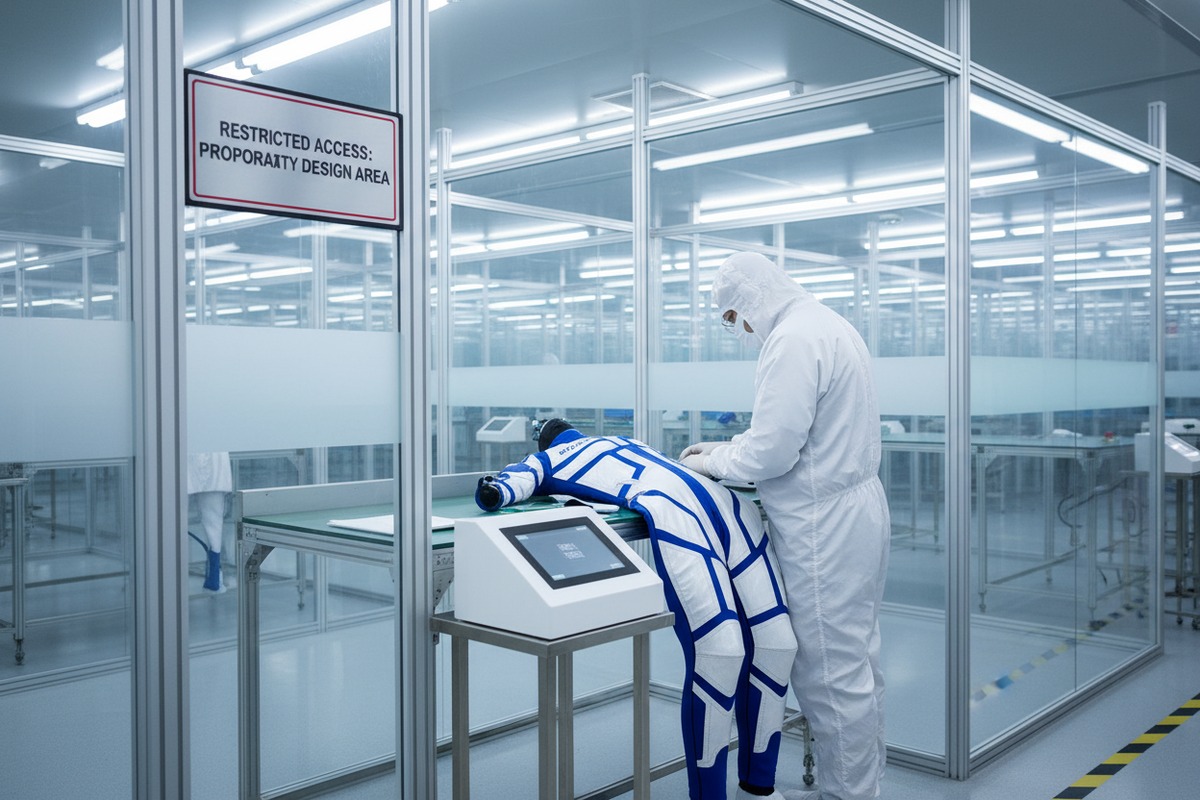
Exiger des flux de travail de production séparés
Beyond paperwork, physical separation matters. Customer branding, artwork, and product configurations are handled under strict confidentiality protocols. Production workflows are segregated to prevent cross-client exposure. Ask your supplier how they prevent one client's designs from being visible to other production teams.
Les fabricants réputés auront des zones verrouillées, des serveurs de fichiers numériques séparés et un accès basé sur les rôles. Lors des audits d'usine, vérifiez ces affirmations. Recherchez :
- Postes de travail dédiés à votre commande
- Accès restreint à vos fichiers de conception
- Stations d'étiquetage et d'emballage séparées
Vérifier la propriété intellectuelle dans votre contrat
De nombreux litiges découlent d'un langage contractuel vague. Si le produit implique une collaboration entre le détaillant et le fabricant, l'accord doit préciser qui détient la propriété intellectuelle résultante et si elle peut être utilisée en dehors du partenariat. Des litiges concernant la propriété intellectuelle peuvent survenir si ces conditions sont vagues.
Votre contrat devrait indiquer clairement :
- Vous conservez la pleine propriété de toutes les conceptions personnalisées
- Le fournisseur ne peut pas reproduire ou modifier vos conceptions pour d'autres clients
- Toutes les améliorations apportées pendant la production vous appartiennent
Effectuer des audits périodiques
Faites confiance, mais vérifiez. Les fabricants devraient également effectuer des audits réguliers pour s'assurer que les détaillants respectent ces dispositions et n'utilisent pas abusivement les informations propriétaires. Planifiez des visites d'usine annuelles ou semestrielles. Examinez les journaux de production. Confirmez que seul le personnel autorisé a accédé à vos fichiers.
What steps does a high-end manufacturer take to protect my chain's sensitive business information?
Dans notre propre usine, la protection des données clients va au-delà du verrouillage d'un classeur. Nos partenaires de la chaîne de bien-être partagent tout, des données démographiques des clients aux calendriers de déploiement des sites. Si ces informations fuitaient, leur avantage concurrentiel s'évaporerait du jour au lendemain. Les fabricants sérieux intègrent la confidentialité dans leurs opérations dès le premier jour.
Les fabricants haut de gamme protègent les informations commerciales sensibles grâce au chiffrement, à la gestion des accès avec authentification multifacteur, aux contrôles d'accès basés sur les rôles, aux plans de réponse aux incidents, aux certifications de sécurité telles que ISO 27001 ou SOC 2, et aux programmes de formation des employés. Ces mesures garantissent la confidentialité des données tout au long de la chaîne d'approvisionnement.

Recherchez des certifications de sécurité
Certifications are the quickest way to verify a supplier's commitment to data security. Systems and Organization Controls 2 (SOC 2 5) est une norme de sécurité et de conformité créée par l'American Institute of Certified Public Accountants (AICPA). Ce cadre spécifie comment les organisations doivent protéger les données des clients contre les accès non autorisés, les incidents de cybersécurité et autres vulnérabilités.
ISO 27001 6 est une norme internationalement reconnue pour l'établissement, le maintien et l'amélioration continue d'un système de management de la sécurité de l'information (SMSI).
| 3. Defines the standard for calibration accuracy and reliability, linking to national standards. | Meilleur pour | Force géographique |
|---|---|---|
| SOC 2 Type II | Clients basés aux États-Unis, SaaS, services cloud | Amérique du Nord |
| ISO 27001 | Clients internationaux, industries réglementées | Europe, Asie, Mondial |
| ISO 13485 | Fabricants de dispositifs médicaux | Mondial |
| HIPAA 7 Conformité | Traitement des données de santé (États-Unis) | United States |
En dehors des États-Unis, l'ISO 27001 jouit d'une reconnaissance plus forte en tant que norme de sécurité véritablement internationale. Dans l'UE, l'ISO 27001 est largement considérée comme la référence en matière de conformité de sécurité. Si votre chaîne opère à l'échelle mondiale, privilégiez les fournisseurs certifiés ISO.
Évaluer les mesures de sécurité techniques
Interrogez votre fournisseur sur ses contrôles techniques :
- Chiffrement : Les fichiers sont-ils chiffrés au repos et en transit ?
- Authentification multifacteur (MFA) : La règle de sécurité HIPAA 2025 introduit une obligation exigeant la mise en œuvre de Authentification multifacteur (MFA) 8 sur tous les points d'accès aux informations de santé protégées électroniques (ePHI).
- Contrôle d'accès basé sur les rôles (RBAC) : Seul le personnel autorisé doit accéder à vos données
- Plans de réponse aux incidents : Des évaluations régulières des risques et des analyses de vulnérabilité, la planification de la réponse aux incidents et les stratégies de confinement sont essentielles.
Confirmer les programmes de formation des employés
La technologie seule ne suffit pas. Les employés doivent comprendre leurs responsabilités. Demandez des preuves de formation à la sensibilisation à la sécurité pour les employés du fournisseur qui manipulent des données de santé. Ceci s'applique même si vos machines de pressothérapie ne sont pas classées comme dispositifs médicaux – le principe reste le même.
Demander des preuves de continuité des activités
Que se passe-t-il si votre fournisseur est confronté à une cyberattaque ou à une catastrophe naturelle ? Les évaluations des fournisseurs évolueront au-delà des listes de contrôle et des certifications. Au lieu de cela, elles examineront si un partenaire peut soutenir les soins continus aux patients lors d'un événement cybernétique ou d'une défaillance opérationnelle. Demandez une documentation sur :
- Procédures de sauvegarde des données
- Plans de reprise après sinistre 9
- Capacités des installations secondaires
How do I evaluate the strength of a supplier's non-disclosure agreements for my custom equipment?
Notre équipe juridique examine des dizaines de clauses de non-divulgation (NDA) de fournisseurs chaque année. Certaines sont inattaquables. D'autres présentent des failles par lesquelles on pourrait faire passer un chariot élévateur. Lorsque la conception de votre machine de pressothérapie personnalisée est en jeu, la qualité de cette NDA est plus importante que ce que la plupart des gens ne réalisent.
To evaluate an NDA's strength, review its definition of confidential information, duration of protection, permitted use limitations, return or destruction clauses, breach remedies, and jurisdictional enforceability. A strong NDA is specific, enforceable in the supplier's country, and covers both tangible and intangible information.

Éléments clés à examiner dans toute NDA de fournisseur
Toutes les NDA ne se valent pas. Voici ce qu'il faut rechercher :
| Element | NDA solide | NDA faible |
|---|---|---|
| Définition des informations confidentielles | Spécifique : inclut les conceptions, les logiciels, les prix, les listes de clients | Vague : "informations propriétaires" sans exemples |
| Durée | 5 ans ou indéfiniment pour les secrets commerciaux | 1-2 ans seulement |
| Utilisation autorisée | Fabrication pour vous uniquement | Langage général autorisant l'usage interne |
| Retour/Destruction | Obligatoire à la résiliation | Facultatif ou non spécifié |
| Recours en cas de violation | Dommages-intérêts spécifiques, mesures injonctives | Aucune conséquence spécifiée |
| Juridiction | Enforceable in supplier's country | Silencieux ou seulement votre pays |
Les informations confidentielles comprennent, sans s'y limiter, les informations relatives aux prix, aux clients et aux clients potentiels, aux fournisseurs et aux listes de fournisseurs, aux nomenclatures chiffrées, aux procédés (y compris, mais sans s'y limiter, les procédés de fabrication), au savoir-faire, aux conceptions.
Attention à ces signaux d'alarme
When reviewing a supplier's NDA, be alert to:
- Exceptions trop larges : Certains NDA autorisent la divulgation si les informations deviennent " connues du public ", même si le fournisseur est à l'origine de cette divulgation
- Périodes de confidentialité courtes : La plupart des NDA ne sont rédigés que pour une durée de 3 à 5 ans, mais ils peuvent être plus longs ou plus courts, en fonction des besoins des parties concernées. Pour les secrets commerciaux, exigez des durées plus longues ou indéfinies.
- Aucune mention de sous-traitants : Si votre fournisseur externalise sa production, son NDA doit également lier ces tiers.
- Conséquences vagues en cas de violation : Sans remèdes spécifiques, l'application du NDA devient difficile.
Assurer l'applicabilité juridictionnelle
Une NDA rédigée pour un fabricant américain peut ne pas être juridiquement contraignante en Chine, et vice versa. Si votre fournisseur est en Chine, considérez :
- La rédaction de la NDA en chinois et en anglais
- La spécification des tribunaux ou des organismes d'arbitrage chinois
- L'utilisation d'un accord de non-utilisation, de non-divulgation et de non-contournement (NNN), qui est plus courant dans le droit commercial chinois
Inclure des clauses de non-concurrence et de non-sollicitation
Non-Compete Clause: This dictates a time period for which employees aren't allowed to compete with the organization. Sometimes this extends for a period after which an employee has left the company. For pressotherapy equipment, this prevents your supplier from developing a competing machine based on your specifications.
Puis-je faire confiance à mon fournisseur pour garder confidentiels les détails de ma fabrication sous marque privée vis-à-vis des autres distributeurs ?
Our team has worked with chain brands who discovered their "exclusive" machine design being sold under a competitor's label. The supplier simply swapped the logo and shipped it to another buyer. This betrayal is more common than you might think—and entirely preventable with the right safeguards.
Trust in private-label confidentiality comes from verified controls, not promises. Require contractual exclusivity clauses, segregated production lines, audit rights, and evidence of how the supplier handles other clients' products. Transparency in the supplier's operations is the foundation of trustworthy private-label partnerships.
Établir une exclusivité contractuelle
Par le biais d'un accord OEM, les entreprises peuvent établir la nature de l'exclusivité du produit. Par exemple, l'entreprise aura-t-elle l'exclusivité du produit pour une durée limitée, ou l'exclusivité sera-t-elle limitée à un certain territoire.
Votre accord de marque privée devrait aborder :
| Type d'exclusivité | Description | Quand l'utiliser |
|---|---|---|
| Exclusivité du produit | Le fournisseur ne peut vendre ce design à personne d'autre | Vous avez développé le design à partir de zéro |
| Exclusivité territoriale | Le fournisseur ne peut pas vendre à des concurrents dans votre région | Vous opérez sur un marché spécifique |
| Exclusivité limitée dans le temps | Droits exclusifs pour une période déterminée | Lancement d'une nouvelle gamme de produits |
| Exclusivité des fonctionnalités | Des fonctionnalités spécifiques restent uniques à votre marque | Vous avez investi dans la R&D personnalisée |
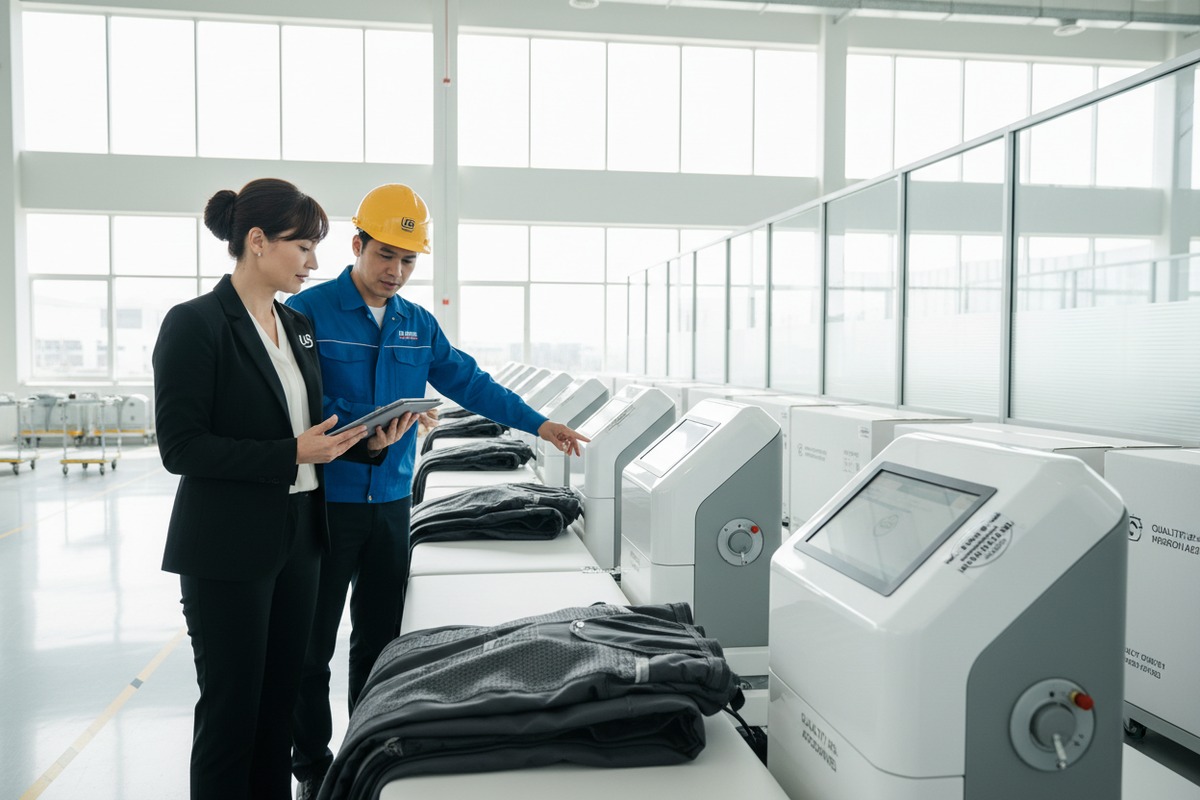
Vérifier la ségrégation de la production
Facility means the segregated, locked, walled, restricted access space, which Supplier uses exclusively for the manufacture of the Product at Supplier's existing manufacturing facility. This level of physical separation is ideal for high-value custom equipment.
Demandez à votre fournisseur :
- Mes produits sont-ils fabriqués sur des lignes dédiées ?
- Qui a accès à ma zone de production ?
- Comment prévenez-vous la contamination croisée des conceptions ?
Exiger des droits d'audit
Purchaser shall be permitted to inspect facilities in which the Products are developed and produced upon reasonable advance written notice. This right is essential. Without it, you have no way to verify the supplier's claims.
Pendant les audits, vérifiez :
- Les journaux d'accès aux fichiers de vos conceptions
- Les calendriers de production indiquant que vos commandes sont séparées
- Les listes d'employés de votre chaîne de production
Comprendre la gestion des données pour les sous-traitants
Confidentiality and Non-Compete Provisions protect proprietary information and prevent misuse by either party. But what about your supplier's own suppliers? If they outsource circuit boards or software development, your confidentiality obligations must extend downstream.
Demandez une liste de tous les sous-traitants et assurez-vous qu'ils sont liés par des clauses de confidentialité équivalentes.
Établir des relations à long terme
The strongest indicator of trust is longevity. Many private-label buyers begin with a limited SKU range or pilot market. Starting with a small order allows you to evaluate the supplier's confidentiality practices before committing to a larger partnership.
La confiance s'acquiert par un comportement constant au fil du temps. Une communication régulière, des rapports transparents et un respect démontré pour votre propriété intellectuelle renforcent la confiance que les détails de votre marque privée resteront confidentiels.
Conclusion
L'évaluation de la protection de la vie privée des fournisseurs pour les machines de pressothérapie de marque de chaîne nécessite une approche systématique. Commencez par des accords de non-divulgation solides, vérifiez les certifications de sécurité, exigez des droits d'audit et établissez des relations grâce à la transparence. Vos conceptions exclusives et vos informations commerciales sont des atouts qui méritent d'être protégés, et le bon fournisseur prouvera son engagement par des contrôles documentés, pas seulement par des promesses.
Notes de bas de page
1. Propose le texte officiel complet du Règlement Général sur la Protection des Données (UE 2016/679). ︎
2. Explique le contrôle d'accès basé sur les rôles comme un modèle prédominant pour le contrôle d'accès avancé, tel que formalisé par le NIST. ︎
3. Explique le contrat légal utilisé pour protéger les informations confidentielles entre les parties. ︎
4. Définit les secrets commerciaux comme des droits de propriété intellectuelle sur des informations confidentielles et commercialement précieuses. ︎
5. Définit la conformité SOC 2 et ses critères de gestion des données clients basés sur les principes de l'AICPA. ︎
6. Explique la norme internationale pour les systèmes de management de la sécurité de l'information. ︎
7. Fournit des informations officielles et des conseils sur le Health Insurance Portability and Accountability Act. ︎
8. Fournit une définition et une explication officielles de l'authentification multifacteur par le NIST. ︎
9. Fournit une définition d'un plan de reprise après sinistre comme un ensemble de procédures pour la reprise organisationnelle. ︎



 English
 Español de México
 Deutsch
 Français
 العربية
 Русский
Rejoignez la conversation
Vous avez une question ou un éclairage à partager ? Nous lisons chaque commentaire — que vous soyez distributeur, propriétaire de salon ou simplement curieux de la technologie. Votre expérience concrète aide les autres à prendre de meilleures décisions. Laissez vos réflexions ci-dessous.