
When our engineering team first discovered malware on a returned shockwave unit, it changed how we approach software security forever IEC 62304 compliance 1. Clinics lose thousands when devices fail mid-treatment. Patient data gets exposed. Entire networks crash.
عند شراء أجهزة العلاج بالموجات الصدمية، اسأل الموردين عن موافقة إدارة الغذاء والدواء الأمريكية (FDA) 510(k) مع التحقق من صحة البرامج، والامتثال لمعيار IEC 62304، والكشف عن قائمة مكونات البرامج (SBOM)، والحماية من الفيروسات وقت التشغيل، والتحديثات المشفرة عبر الهواء (OTA)، وقدرات تقسيم الشبكة، وخطط الاستجابة للحوادث الموثقة. هذه الإجراءات تحمي من البرامج الضارة، واختراقات البيانات، وتعطيل العلاج.
Let me walk you through the exact questions we recommend every buyer ask patch management protocol 2. These come from years of working with clinics who learned expensive lessons about cybersecurity gaps.
How can I verify that the shockwave machine's operating system has built-in protection against malware?
Our production facility tests every unit before shipping, but we still see buyers who skip OS verification entirely cryptographic firmware verification 3. This oversight costs them dearly. Malware can hide in firmware for months before striking.
تحقق من حماية نظام التشغيل عن طريق طلب إثبات الامتثال للمعيار IEC 62304، والتحقق من وجود تقنية القائمة البيضاء التي تمنع التطبيقات غير المصرح بها، وتأكيد تسلسلات التمهيد الآمنة مع التحقق التشفيري، وطلب تقارير اختبار الاختراق من طرف ثالث. اطلب وثائق توضح أن نظام التشغيل خضع لنمذجة التهديدات أثناء التطوير.
Understanding Real-Time Operating Systems in Medical Devices
Most shockwave machines run on Real-Time Operating Systems 4 (RTOS) that control pulse generation and energy delivery. These systems differ from consumer operating systems like Windows. They handle critical timing functions. A single millisecond delay can affect treatment outcomes.
يقوم مهندسونا بتكوين نظام التشغيل في الوقت الفعلي (RTOS) مع طبقات أمان متعددة. تمنع الطبقة الأولى تنفيذ التعليمات البرمجية غير المصرح بها. تراقب الطبقة الثانية سلوك النظام بحثًا عن الحالات الشاذة. تسجل الطبقة الثالثة جميع الأنشطة لأغراض التدقيق.
ميزات أمان نظام التشغيل الرئيسية للتحقق
| ميزة الأمان | الغرض | طريقة التحقق |
|---|---|---|
| التمهيد الآمن | يمنع تحميل البرامج الثابتة التي تم العبث بها | طلب وثائق تسلسل التمهيد |
| القائمة البيضاء للتطبيقات | يمنع جميع البرامج غير المعتمدة | اطلب قائمة التطبيقات المعتمدة |
| حماية الذاكرة | يوقف هجمات تجاوز سعة المخزن المؤقت | مراجعة وثائق تصميم IEC 62304 |
| تقوية النواة | يقلل من سطح الهجوم | تحقق من نتائج اختبار الاختراق |
| مراقبة السلامة | يكتشف تغييرات نظام الملفات | طلب عينات سجل المراقبة |
أسئلة تكشف عن ضعف حماية نظام التشغيل
اطرح هذه الأسئلة المحددة على الموردين. إجاباتهم تخبرك بكل شيء.
هل يدعم نظام التشغيل في الوقت الفعلي الخاص بك التحقق من سلامة وقت التشغيل؟ كم مرة يقوم النظام بفحص الشذوذ؟ ماذا يحدث عندما يكتشف نظام التشغيل رمزًا مشبوهًا؟ هل يمكن للآلة العمل إذا فشلت وحدة الأمان؟
يقدم الموردون الضعفاء إجابات غامضة. يقدم الموردون الأقوياء وثائق. يعرضون عليك شهادات اختبار. يشرحون بالضبط كيف تعمل حمايتهم.
الفرق بين مسجل لدى إدارة الغذاء والدواء (FDA) ومعتمد من إدارة الغذاء والدواء (FDA)
يخلط العديد من المشترين بين هذين المصطلحين. مسجل لدى إدارة الغذاء والدواء يعني أن الشركة دفعت رسومًا وأدرجت جهازها. معتمد من إدارة الغذاء والدواء 510 (k) يعني أن الجهاز خضع لمراجعة صارمة. يتم التحقق من سلامة البرامج فقط أثناء الاعتماد. موافقة إدارة الغذاء والدواء الأمريكية 510(k) 5
حوالي 60% من أجهزة الموجات الصدمية عبر الإنترنت مسجلة فقط. يتخطون مراجعة البرامج تمامًا. قد تحتوي أنظمة التشغيل الخاصة بهم على ثغرات لم يختبرها أحد. منشأتنا تنتج فقط أجهزة معتمدة من 510 (k) لأننا نعرف أن الفرق مهم.
ما هو بروتوكول المورد الخاص بي لتقديم تحديثات منتظمة لتصحيحات الأمان وبرامج مكافحة الفيروسات؟
عندما نقوم بشحن الأجهزة إلى الخارج، لا تنتهي العلاقة عند التسليم. تتطور التهديدات السيبرانية باستمرار. يصبح الجهاز الآمن اليوم عرضة للخطر غدًا بدون تحديثات مناسبة.
يجب على الموردين تقديم بروتوكول مكتوب لإدارة التصحيحات يحدد تكرار التحديثات وطرق التسليم وإجراءات الاختبار وقدرات التراجع. اطلب التزامات بالدعم الأمني طوال العمر المتوقع للجهاز، والذي يتراوح عادةً بين 7-10 سنوات، مع تحديد أوقات الاستجابة للثغرات الأمنية الحرجة.
ما يتضمنه بروتوكول التحديث المناسب
يوثق الموردون الأقوياء كل شيء. يحددون عدد المرات التي يقومون فيها بفحص الثغرات الجديدة. يشرحون عملية الاختبار الخاصة بهم قبل إصدار التصحيحات. يصفون كيف تصل التحديثات إلى جهازك بأمان.
يتضمن بروتوكولنا فحصًا أسبوعيًا للثغرات ضد قواعد بيانات CVE. نختبر جميع التصحيحات في بيئات معزولة لمدة 30 يومًا على الأقل. عندها فقط تصل التحديثات إلى أجهزة العملاء. هذا يمنع التصحيحات من التسبب في مشاكل جديدة.
تحديثات عبر الهواء: الفوائد والمخاطر
تقدم تحديثات OTA الراحة. يقوم جهازك بتنزيل وتثبيت التصحيحات تلقائيًا. لا حاجة لزيارة فني. لا توجد عمليات نقل يدوية عبر USB.
ومع ذلك، تقدم OTA مخاطر. يمكن للمتسللين اعتراض قنوات التحديث. يمكنهم حقن تعليمات برمجية ضارة متنكرة في شكل تصحيحات مشروعة. لهذا السبب التوقيع المشفر مهم.
| طريقة التحديث | الراحة | مخاطر أمنية | إجراءات وقائية موصى بها |
|---|---|---|---|
| USB يدوي | منخفضة | متوسط (يمكن لـ USB حمل برامج ضارة) | فحص محركات أقراص USB قبل الاستخدام |
| OTA عبر Wi-Fi | عالية | عالٍ (احتمالية الاعتراض) | تشفير AES-256 + مصادقة متعددة العوامل |
| زيارة موقع البائع | منخفض جداً | منخفضة | التحقق من بيانات اعتماد الفني |
| قناة VPN آمنة | متوسط | منخفضة | المصادقة المستندة إلى الشهادات |
أسئلة حاسمة حول الدعم طويل الأجل
اطرح هذه الأسئلة قبل توقيع أي اتفاقية شراء. ما هو جدول مراقبة الثغرات الأمنية لديك؟ ما مدى سرعة إصدار التصحيحات بعد اكتشاف المشكلات؟ ما هو الاختبار الذي يتم إجراؤه قبل إصدار التصحيح؟ كيف سأتلقى إشعارات حول التحديثات المتاحة؟
تكشف الإجابات عن التزام المورد. يتخلى بعض الموردين عن الأجهزة بعد البيع. يقدم آخرون دعمًا أمنيًا مدى الحياة. اعرف مع أي نوع تتعامل.
فهم قائمة مكونات البرامج (SBOM)
تسرد قائمة مكونات البرامج (SBOM) كل مكون برمجي في جهازك. قائمة مكونات البرامج 6 يتضمن مكتبات الجهات الخارجية، والتعليمات البرمجية مفتوحة المصدر، والوحدات النمطية الخاصة. يمكن أن يحتوي كل مكون على ثغرات أمنية.
اطلب قائمة مكونات البرامج (SBOM) قبل الشراء. قم بمراجعتها مع فريق تكنولوجيا المعلومات الخاص بك. تحقق مما إذا كانت المكونات المدرجة تحتوي على معرفات CVE معروفة. اسأل كيف يراقب المورد هذه المكونات بحثًا عن ثغرات مستقبلية.
نقدم قوائم مكونات برامج (SBOM) كاملة لكل مشترٍ. نقوم بتحديثها مع كل إصدار برنامج. هذه الشفافية تحمي الطرفين.
أثناء مراجعات التصميم لدينا، نطرح دائمًا سؤالًا واحدًا. كيف يمكن للمهاجمين الوصول إلى هذا النظام؟ الإجابات تشكل بنيتنا المعمارية بأكملها. كل نقطة اتصال تصبح مدخلًا محتملاً للتهديدات.
تأكد من منع الاختراق عن طريق التحقق من فصل البيانات بين معلومات المرضى وضوابط العلاج، وبروتوكولات التشفير للبيانات المخزنة والمنقولة، وضوابط الوصول المستندة إلى الأدوار مع المصادقة القوية، وتعطيل واجهات الشبكة افتراضيًا، والامتثال لمتطلبات HIPAA أو GDPR. اطلب رسومًا معمارية توضح حدود الأمان.
مبدأ فصل البيانات
تفصل البنية الذكية البيانات الحساسة عن الوظائف التشغيلية. سجلات المرضى تعيش في منطقة محمية واحدة. معلمات العلاج موجودة في منطقة أخرى. برنامج التحكم يعمل في منطقة ثالثة.
يحد هذا الفصل من تأثير الاختراق. فصل البيانات 7 إذا اخترق المهاجمون منطقة واحدة، فلا يمكنهم الوصول إلى المناطق الأخرى. تظل بيانات مرضاك محمية حتى عندما تواجه ضوابط العلاج تهديدات.
ميزات أمان الشبكة المهمة
| ميزة الأمان | الوظيفة | معيار التنفيذ |
|---|---|---|
| تجزئة الشبكة | يعزل الجهاز عن شبكة العيادة | IEC 62443 المستوى 2 |
| تشفير WPA3 | يحمي الاتصالات اللاسلكية | معيار تحالف Wi-Fi الحالي |
| متطلبات VPN | يؤمن الوصول عن بعد | AES-256 مع مصادقة الشهادة |
| تكامل جدار الحماية | يمنع حركة المرور غير المصرح بها | فحص الحزم ذي الحالة |
| تعطيل المنافذ | يلغي نقاط الدخول غير المستخدمة | USB/Ethernet معطل افتراضيًا |
هياكل معزولة عن الشبكة مقابل هياكل متصلة
يفضل بعض المشترين أجهزة غير متصلة تمامًا. لا يوجد واي فاي. لا يوجد بلوتوث. لا توجد منافذ شبكة. هذه الأجهزة المعزولة عن الشبكة تلغي العديد من نواقل الهجوم.
ومع ذلك، ترغب العيادات الحديثة في الاتصال. تقلل التشخيصات عن بعد من وقت التوقف بنسبة 50%. تحسن التحديثات عبر الهواء الأمان. يسهل تكامل السجلات الصحية الإلكترونية سير العمل.
يقدم نهجنا كلا الخيارين. يمكن للمشترين تعطيل جميع ميزات الشبكة. أو يمكنهم تمكين اتصالات محددة بتشفير كامل. يعتمد الاختيار على تحملهم للمخاطر واحتياجاتهم التشغيلية.
الحماية ضد العدوى المستندة إلى USB
تشكل منافذ USB مخاطر كبيرة. يقوم الموظفون بتوصيل محركات أقراص دون تفكير. قد تحمل هذه المحركات برامج ضارة من أجهزة الكمبيوتر المنزلية. ينتشر التلوث على الفور.
تقوم أجهزتنا بفحص جميع محتويات USB قبل السماح بالوصول. يتم حظر أنواع الملفات غير المعروفة. تتطلب الملفات التنفيذية موافقة المسؤول. يسجل النظام كل اتصال USB لأغراض التدقيق.
المصادقة والتحكم في الوصول
من يمكنه تغيير إعدادات الجهاز؟ من يمكنه الوصول إلى سجلات العلاج؟ من يمكنه تحديث البرامج الثابتة؟ يجيب الهيكل القوي على هذه الأسئلة بوضوح.
نطبق التحكم في الوصول المستند إلى الأدوار. يرى المشغلون واجهات العلاج فقط. يصل المسؤولون إلى قوائم التكوين. يمكن فقط لفنيي الخدمة المعتمدين تعديل البرامج الثابتة. كل دور لديه الأذونات المناسبة ولا شيء أكثر.
تضيف المصادقة متعددة العوامل طبقة أخرى. حتى كلمات المرور المسروقة لا يمكنها منح الوصول دون العامل الثاني. هذه الحماية مهمة بشكل خاص لسيناريوهات الوصول عن بعد.
ما هي خطوات مراقبة الجودة التي يتخذها المصنع لضمان وصول معداتي ببرنامج نظيف وخالٍ من الفيروسات؟
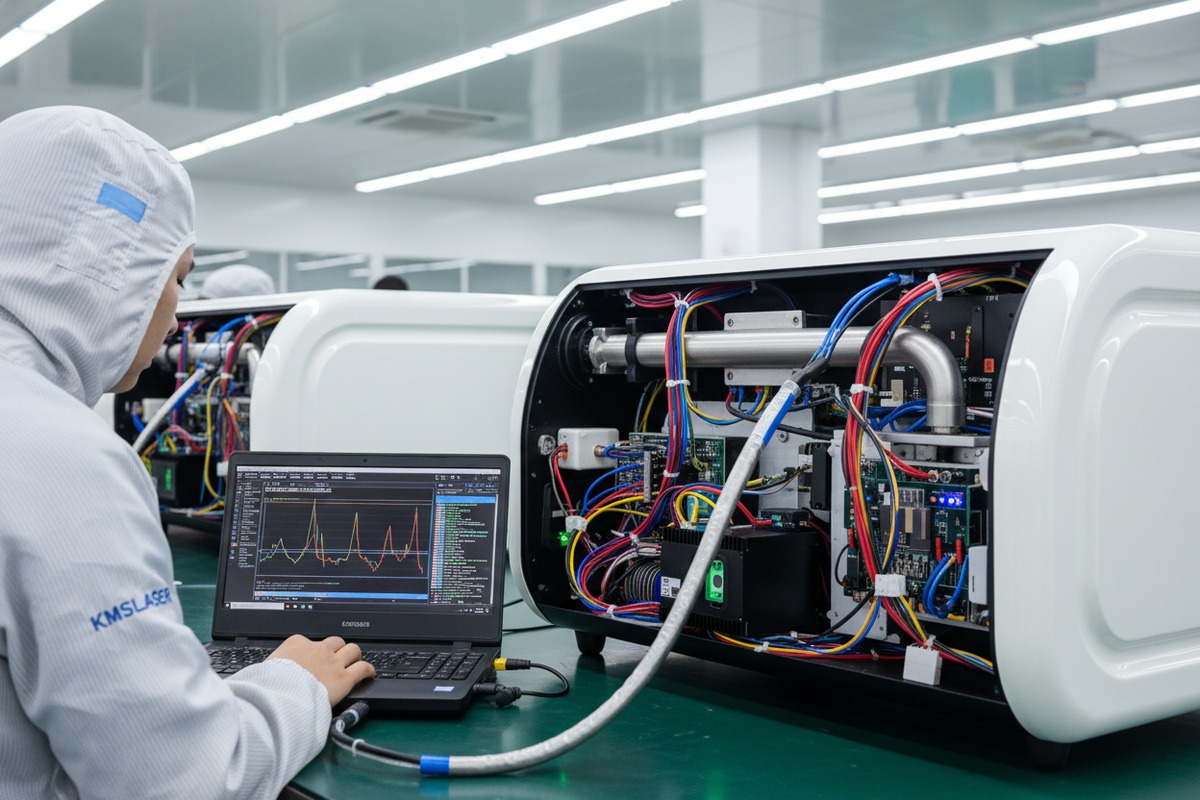
تعلم فريق مراقبة الجودة لدينا درسًا قاسيًا قبل سنوات. دفعة غادرت منشأتنا نظيفة. ولكن في مكان ما بين قوانغتشو ولوس أنجلوس، تغير شيء ما. وصلت الطرود ببرامج ثابتة مخترقة. كشف التحقيق عن نقاط ضعف سلسلة التوريد 8 لم نكن قد أخذناها في الاعتبار.
يجب أن يشمل مراقبة الجودة في المصنع للبرامج الخالية من الفيروسات فحص البرامج الضارة قبل التثبيت، والتحقق من البرامج الثابتة التشفيرية، وبيئات تحميل البرامج الآمنة، وتوثيق سلسلة الحفظ، والتعبئة المقاومة للتلاعب، وفحوصات السلامة النهائية قبل الشحن. اطلب تقارير التدقيق وشهادات فحص مراقبة الجودة من طرف ثالث.
عملية تحميل البرامج الآمنة
نقوم بتحميل البرامج في غرف نظيفة معزولة. لا توجد اتصالات شبكة في هذه المناطق. يتم التحقق من كل صورة برنامج ثابت مقابل تجزئات معروفة جيدة قبل التثبيت. تخضع محطات التحميل نفسها لفحص يومي للبرامج الضارة.
يتبع فنيونا إجراءات موثقة. لا يمكنهم تخطي الخطوات. يتم تسجيل كل إجراء. يقوم المشرفون بمراجعة السجلات يوميًا. هذا الانضباط يمنع التلوث العرضي.
تدابير أمن سلسلة التوريد
تستهدف التهديدات السيبرانية الحديثة سلاسل التوريد. يخترق المهاجمون موردي المكونات. يقومون بإدخال أبواب خلفية في أجزاء تبدو مشروعة. يصبح الجهاز النهائي مصابًا قبل بدء التجميع.
| التحكم في سلسلة التوريد | الغرض | تطبيقنا |
|---|---|---|
| تأهيل الموردين | يضمن جودة المكونات | عمليات تدقيق أمنية سنوية |
| التحقق من المكونات | يؤكد الأصالة | التحقق من تجزئة البرامج الثابتة |
| التفتيش الوارد | يلتقط الأجزاء المخترقة | بيئة اختبار معزولة |
| سلسلة العهدة | يتتبع تاريخ المناولة | وثائق نقل موقعة |
| دليل العبث | يكشف الوصول غير المصرح به | أختام أمنية مرقمة |
إجراءات التحقق قبل الشحن
قبل مغادرة أي جهاز لمنشأتنا، فإنه يمر بعملية التحقق النهائية. يقوم الفنيون بتشغيل النظام. يقومون بإجراء فحوصات تشخيصية. يتحققون من تطابق تجزئات البرامج الثابتة مع القيم المتوقعة. يقومون بمسح جميع وحدات التخزين بحثًا عن توقيعات البرامج الضارة.
فقط الأجهزة التي تجتاز كل فحص تحصل على موافقة الشحن. تعود الوحدات الفاشلة إلى قسم الهندسة للتحقيق. نوثق كل فشل وإجراء تصحيحي.
خدمات التفتيش من طرف ثالث
يرغب بعض المشترين في التحقق المستقل. نرحب بذلك. يمكن لمفتشي الطرف الثالث زيارة منشأتنا. يمكنهم حضور إجراءات مراقبة الجودة. يمكنهم إجراء اختباراتهم الخاصة قبل الشحن.
هذه الشفافية تبني الثقة. كما أنها تلتقط المشاكل مبكرًا. المشاكل التي يتم اكتشافها في قوانغتشو تكلف أقل بكثير من المشاكل التي يتم اكتشافها في شيكاغو.
Documentation You Should Request
Ask suppliers for these specific documents. Production batch records showing QC checkpoints. Firmware version certificates with hash values. Malware scan reports dated within 48 hours of shipment. Chain of custody logs for software components.
Suppliers who provide these documents take security seriously. Those who cannot provide them may have gaps in their processes. Make your decision accordingly.
What Happens When Problems Occur
Even the best QC sometimes misses issues. What matters is response speed. Our incident response plan activates within two hours of any reported problem. We isolate affected batch numbers. We notify all buyers. We provide remediation within 24 hours.
Ask suppliers about their incident response capabilities. How quickly can they react? What support do they provide? Do they cover costs for affected devices? These answers matter when problems arise.
الخاتمة
Software security determines whether your shockwave investment protects patients or exposes your clinic to costly breaches. Ask tough questions. Demand documentation. Verify compliance with IEC 62304 and FDA requirements. Your due diligence today prevents expensive problems tomorrow.
الحواشي
1. Explains IEC 62304 requirements for medical device software development and maintenance. ︎
2. Replaced HTTP 404 link with a government (.hhs.gov) resource on implementing patch management in healthcare. ︎
3. Replaced HTTP 404 link with a relevant article discussing cryptographic techniques for verifying software and firmware updates in the context of FDA cybersecurity guidance. ︎
4. Defines RTOS and its critical role in medical devices for precise, time-sensitive operations. ︎
5. Official FDA guidance on 510(k) submissions for software changes in medical devices. ︎
6. تفاصيل متطلبات إدارة الغذاء والدواء وأهمية قوائم مكونات البرامج (SBOMs) لشفافية وأمان برامج الأجهزة الطبية. ︎
7. يشرح فصل البيانات كممارسة للأمن السيبراني لحماية المعلومات الحساسة في الأجهزة الطبية. ︎
8. يسلط الضوء على تزايد ثغرات البرامج الثابتة والحاجة الملحة لأمن قوي لسلسلة توريد البرامج. ︎

 English
 Español de México
 Deutsch
 Français
 العربية
 Русский
