Когда наша инженерная команда впервые обнаружила вредоносное ПО на возвращенном устройстве ударно-волновой терапии, это навсегда изменило наш подход к безопасности программного обеспечения. Соответствие стандарту IEC 62304 1. Клиники теряют тысячи, когда устройства выходят из строя в середине лечения. Данные пациентов оказываются под угрозой. Целые сети рушатся.
При покупке аппаратов ударно-волновой терапии спрашивайте поставщиков о разрешении FDA 510(k) с валидацией программного обеспечения, соответствии стандарту IEC 62304, раскрытии перечня программного обеспечения (SBOM), антивирусной защите в реальном времени, зашифрованных обновлениях OTA, возможностях сегментации сети и документированных планах реагирования на инциденты. Эти меры защищают от вредоносного ПО, утечек данных и сбоев в лечении.
Позвольте мне рассказать вам о точных вопросах, которые мы рекомендуем задать каждому покупателю. протокол управления исправлениями 2. Это результат многолетнего опыта работы с клиниками, которые усвоили дорогостоящие уроки о пробелах в кибербезопасности.
Как я могу убедиться, что операционная система аппарата ударно-волновой терапии имеет встроенную защиту от вредоносного ПО?
Наш производственный цех тестирует каждое устройство перед отправкой, но мы по-прежнему видим покупателей, которые полностью пропускают проверку операционной системы. криптографическая проверка прошивки 3. Этот недосмотр дорого им обходится. Вредоносное ПО может скрываться в прошивке месяцами, прежде чем нанести удар.
Проверьте защиту ОС, запросив подтверждение соответствия стандарту IEC 62304, проверив наличие технологии белых списков, блокирующей несанкционированные приложения, подтвердив безопасные последовательности загрузки с криптографической проверкой и запросив отчеты о тестировании на проникновение от третьих сторон. Потребуйте документацию, подтверждающую, что ОС прошла моделирование угроз во время разработки.
Понимание операционных систем реального времени в медицинских устройствах
Большинство ударно-волновых машин работают на Операционных системах реального времени 4 (RTOS), которые управляют генерацией импульсов и доставкой энергии. Эти системы отличаются от потребительских операционных систем, таких как Windows. Они обрабатывают критически важные функции синхронизации. Одна миллисекунда задержки может повлиять на результаты лечения.
Наши инженеры настраивают RTOS с несколькими уровнями безопасности. Первый уровень предотвращает выполнение несанкционированного кода. Второй отслеживает поведение системы на предмет аномалий. Третий регистрирует все действия для целей аудита.
Ключевые функции безопасности ОС для проверки
| Функция безопасности | Цель | Метод проверки |
|---|---|---|
| Безопасная загрузка | Предотвращает загрузку модифицированной прошивки | Запросить документацию по последовательности загрузки |
| Белый список приложений | Блокирует все неутвержденные программы | Запросить список утвержденных приложений |
| Защита памяти | Останавливает атаки переполнения буфера | Просмотреть проектную документацию IEC 62304 |
| Укрепление ядра | Уменьшает поверхность атаки | Проверить результаты пентеста |
| Мониторинг целостности | Обнаруживает изменения в файловой системе | Запросить образцы журналов мониторинга |
Вопросы, выявляющие слабую защиту ОС
Задайте поставщикам эти конкретные вопросы. Их ответы расскажут вам все.
Поддерживает ли ваша RTOS проверку целостности во время выполнения? Как часто система сканирует на наличие аномалий? Что происходит, когда ОС обнаруживает подозрительный код? Может ли машина работать, если модуль безопасности выходит из строя?
Слабые поставщики дают расплывчатые ответы. Сильные поставщики предоставляют документацию. Они показывают вам сертификаты испытаний. Они точно объясняют, как работает их защита.
Разница между регистрацией FDA и одобрением FDA
Многие покупатели путают эти термины. Регистрация FDA означает, что компания заплатила сбор и внесла свое устройство в список. Одобрение FDA 510(k) означает, что устройство прошло тщательную проверку. Валидация безопасности программного обеспечения происходит только во время одобрения. Одобрение FDA 510(k) 5
Около 60% онлайн-ударно-волновых аппаратов просто зарегистрированы. Они полностью пропускают проверку программного обеспечения. Их операционные системы могут содержать уязвимости, которые никто не тестировал. Наше предприятие производит только устройства, одобренные по стандарту 510(k), потому что мы знаем, что разница имеет значение.
Каков протокол моего поставщика по предоставлению регулярных патчей безопасности и обновлений антивирусного программного обеспечения?
Когда мы отправляем устройства за границу, отношения не заканчиваются с доставкой. Киберугрозы постоянно развиваются. Безопасная машина сегодня завтра станет уязвимой без надлежащих обновлений.
Поставщики должны предоставить письменный протокол управления патчами с указанием частоты обновлений, способов доставки, процедур тестирования и возможностей отката. Требуйте обязательств по обеспечению безопасности на протяжении всего ожидаемого срока службы устройства, обычно 7–10 лет, с определёнными сроками реагирования на критические уязвимости.
Что включает в себя надлежащий протокол обновлений
Сильные поставщики документируют все. Они указывают, как часто они сканируют на наличие новых уязвимостей. Они объясняют свой процесс тестирования перед выпуском исправлений. Они описывают, как обновления безопасно достигают вашего устройства.
Наш протокол включает еженедельное сканирование на наличие уязвимостей по базам данных CVE. Мы тестируем все исправления в изолированных средах в течение минимум 30 дней. Только после этого обновления достигают устройств клиентов. Это предотвращает возникновение новых проблем из-за исправлений.
Обновления "по воздуху": Преимущества и риски
OTA-обновления обеспечивают удобство. Ваша машина автоматически загружает и устанавливает исправления. Посещение техника не требуется. Ручная передача через USB не требуется.
Однако OTA сопряжена с рисками. Хакеры могут перехватить каналы обновлений. Они могут внедрить вредоносный код под видом легитимных исправлений. Вот почему криптографическое подписание имеет значение.
| Метод обновления | Удобство | Риск безопасности | Рекомендуемые меры предосторожности |
|---|---|---|---|
| Ручной USB | Низкий | Средний (USB может переносить вредоносное ПО) | Сканируйте USB-накопители перед использованием |
| OTA через Wi-Fi | Высокий | Высокий (возможен перехват) | Шифрование AES-256 + MFA |
| Посещение сайта поставщика | Очень низкий | Низкий | Проверяйте учетные данные техника |
| Защищенный VPN-канал | Средний | Низкий | Аутентификация на основе сертификатов |
Критические вопросы о долгосрочной поддержке
Задайте эти вопросы перед подписанием любого договора купли-продажи. Каков ваш график мониторинга уязвимостей? Как быстро вы выпускаете исправления после обнаружения проблем? Какое тестирование проводится перед выпуском исправлений? Как я буду получать уведомления о доступных обновлениях?
Ответы раскрывают приверженность поставщика. Некоторые поставщики отказываются от устройств после продажи. Другие предоставляют пожизненную поддержку безопасности. Знайте, с каким типом вы имеете дело.
Понимание перечня программного обеспечения (SBOM)
SBOM перечисляет каждый программный компонент вашего устройства. Перечень программного обеспечения 6 Он включает сторонние библиотеки, открытый исходный код и проприетарные модули. Каждый компонент может содержать уязвимости.
Запросите SBOM перед покупкой. Просмотрите его со своей ИТ-командой. Проверьте, имеют ли перечисленные компоненты известные CVE. Спросите, как поставщик отслеживает эти компоненты на предмет будущих уязвимостей.
Мы предоставляем полные SBOM каждому покупателю. Мы обновляем их с каждой версией программного обеспечения. Эта прозрачность защищает обе стороны.
Как мне убедиться, что программная архитектура аппарата предотвращает несанкционированные утечки данных и вирусные заражения?
Во время наших обзоров дизайна мы постоянно задаем один вопрос. Как злоумышленники могут получить доступ к этой системе? Ответы формируют всю нашу архитектуру. Каждая точка подключения становится потенциальным входом для угроз.
Обеспечьте предотвращение нарушений, проверяя разделение данных между информацией о пациентах и средствами контроля лечения, протоколы шифрования для данных в состоянии покоя и при передаче, ролевой контроль доступа с надежной аутентификацией, сетевые интерфейсы, отключенные по умолчанию, и соответствие требованиям HIPAA или GDPR. Запросите архитектурные диаграммы, показывающие границы безопасности.
Принцип разделения данных
Интеллектуальная архитектура отделяет конфиденциальные данные от операционных функций. Записи пациентов находятся в одной защищенной зоне. Параметры лечения существуют в другой. Управляющее программное обеспечение работает в третьей.
Это разделение ограничивает последствия взлома. разделение данных 7 Если злоумышленники скомпрометируют одну зону, они не смогут добраться до других. Ваши данные пациентов остаются защищенными, даже когда средства контроля лечения сталкиваются с угрозами.
Важные функции сетевой безопасности
| Функция безопасности | Функция | Стандарт реализации |
|---|---|---|
| Сегментация сети | Изолирует устройство от сети клиники | Уровень 2 по IEC 62443 |
| Шифрование WPA3 | Защищает беспроводные коммуникации | Текущий стандарт Wi-Fi Alliance |
| Требование VPN | Обеспечивает безопасный удаленный доступ | AES-256 с аутентификацией по сертификату |
| Интеграция межсетевого экрана | Блокирует несанкционированный трафик | Stateful packet inspection |
| Отключение портов | Устраняет неиспользуемые точки входа | USB/Ethernet отключены по умолчанию |
Воздушные зазоры против подключенных архитектур
Некоторые покупатели предпочитают полностью отключенные машины. Нет Wi-Fi. Нет Bluetooth. Нет сетевых портов. Эти устройства с воздушным зазором устраняют множество векторов атак.
Однако современные клиники хотят подключения. Удаленная диагностика сокращает время простоя на 50%. Обновления OTA повышают безопасность. Интеграция EHR оптимизирует рабочие процессы.
Наш подход предлагает оба варианта. Покупатели могут отключить все сетевые функции. Или они могут включить определенные соединения с полным шифрованием. Выбор зависит от их терпимости к риску и операционных потребностей.
Защита от инфекций на основе USB
USB-порты представляют значительные риски. Сотрудники подключают накопители, не задумываясь. Эти накопители могут содержать вредоносное ПО с домашних компьютеров. Инфекция распространяется мгновенно.
Наши устройства сканируют все содержимое USB перед предоставлением доступа. Неизвестные типы файлов блокируются. Исполняемые файлы требуют одобрения администратора. Система регистрирует каждое USB-соединение для целей аудита.
Аутентификация и контроль доступа
Кто может изменять настройки машины? Кто может получить доступ к журналам лечения? Кто может обновлять прошивку? Сильная архитектура четко отвечает на эти вопросы.
Мы реализуем ролевой контроль доступа. Операторы видят только интерфейсы лечения. Администраторы получают доступ к меню конфигурации. Только аутентифицированные сервисные техники могут изменять прошивку. Каждая роль имеет соответствующие разрешения и ничего более.
Многофакторная аутентификация добавляет еще один уровень. Даже украденные пароли не могут предоставить доступ без второго фактора. Эта защита особенно важна для сценариев удаленного доступа.
Какие шаги контроля качества предпринимает фабрика, чтобы гарантировать, что мое оборудование будет доставлено с чистым программным обеспечением, свободным от вирусов?
Наша команда контроля качества много лет назад усвоила суровый урок. Партия покинула наше предприятие в чистом виде. Но где-то между Гуанчжоу и Лос-Анджелесом что-то изменилось. Посылки прибыли с скомпрометированной прошивкой. Расследование выявило уязвимости цепочки поставок, 8 которые мы не учли.
Заводской контроль качества для программного обеспечения без вирусов должен включать предварительное сканирование на наличие вредоносных программ, криптографическую проверку прошивки, безопасные среды загрузки программного обеспечения, документацию по цепочке владения, упаковку с защитой от несанкционированного доступа и окончательные проверки целостности перед отправкой. Запросите отчеты об аудите и сертификаты инспекции контроля качества от третьих сторон.
Процесс безопасной загрузки программного обеспечения
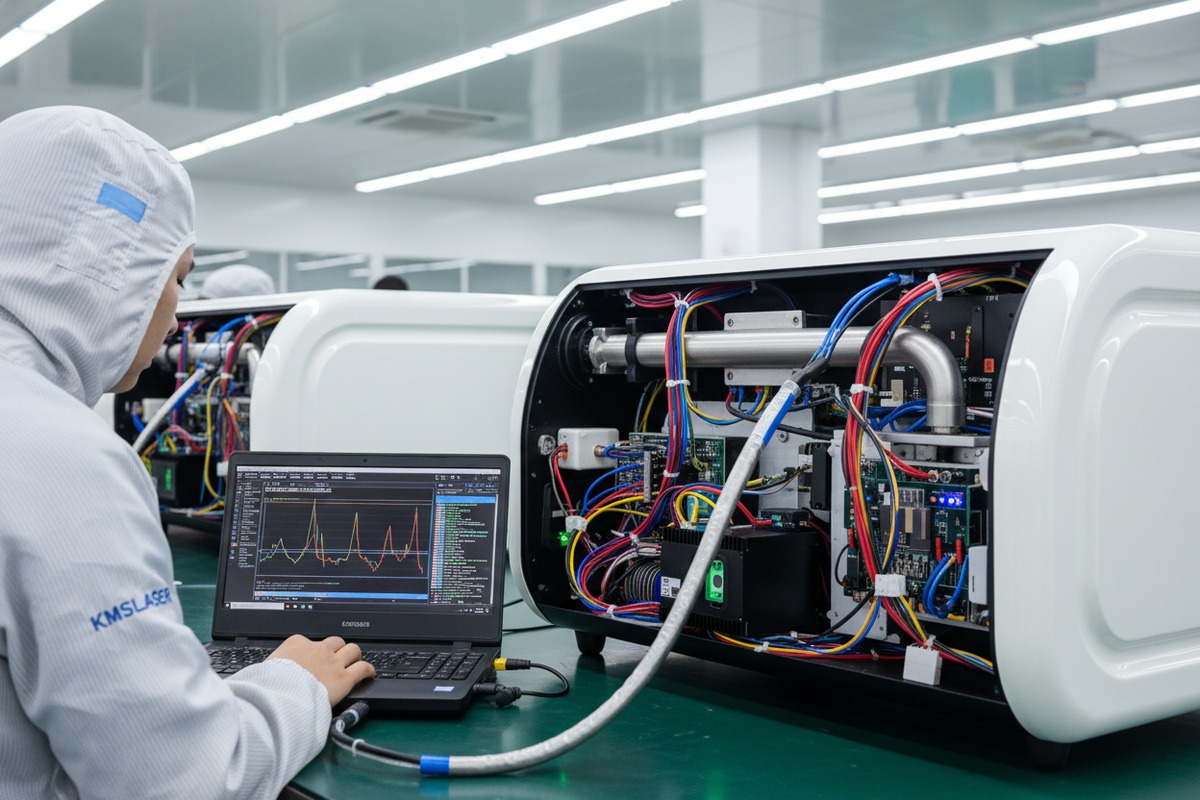
Мы загружаем программное обеспечение в изолированных чистых комнатах. В этих зонах нет сетевых подключений. Каждый образ прошивки проверяется на соответствие известным эталонным хэшам перед установкой. Сами станции загрузки ежедневно проходят проверку на наличие вредоносного ПО.
Наши техники следуют документированным процедурам. Они не могут пропускать шаги. Каждое действие регистрируется. Руководители ежедневно просматривают журналы. Такая дисциплина предотвращает случайное заражение.
Меры безопасности цепочки поставок
Современные киберугрозы нацелены на цепочки поставок. Злоумышленники компрометируют поставщиков компонентов. Они внедряют бэкдоры в кажущиеся легитимными детали. Конечное устройство заражается еще до начала сборки.
| Контроль цепочки поставок | Цель | Наша реализация |
|---|---|---|
| Квалификация поставщиков | Обеспечивает качество компонентов. | Ежегодные аудиты безопасности. |
| Проверка компонентов | Подтверждает подлинность | Проверка хеша прошивки |
| Входной контроль | Обнаруживает скомпрометированные компоненты | Изолированная тестовая среда |
| Цепочка владения | Отслеживает историю обработки | Подписанные документы о передаче |
| Защита от несанкционированного доступа | Раскрывает несанкционированный доступ | Сериализованные пломбы безопасности |
Процедуры проверки перед отправкой
Перед тем как любое устройство покинет наше предприятие, оно проходит окончательную проверку. Техники загружают систему. Они проводят диагностические проверки. Они проверяют, соответствуют ли хеши прошивки ожидаемым значениям. Они сканируют все хранилища на наличие сигнатур вредоносных программ.
Только устройства, прошедшие все проверки, получают разрешение на отгрузку. Не прошедшие проверку устройства возвращаются в отдел разработки для расследования. Мы документируем каждый сбой и принятые меры по его устранению.
Услуги сторонних инспекционных служб
Некоторые покупатели хотят независимой проверки. Мы приветствуем это. Сторонние инспекторы могут посетить наше предприятие. Они могут наблюдать за процедурами контроля качества. Они могут провести собственное тестирование перед отправкой.
Такая прозрачность укрепляет доверие. Она также позволяет выявить проблемы на ранней стадии. Проблемы, обнаруженные в Гуанчжоу, стоят гораздо дешевле, чем проблемы, обнаруженные в Чикаго.
Документация, которую следует запросить
Запросите у поставщиков эти конкретные документы. Записи производственных партий, показывающие контрольные точки контроля качества. Сертификаты версий прошивки с хеш-значениями. Отчеты о сканировании на наличие вредоносных программ, датированные в течение 48 часов до отгрузки. Журналы цепочки владения программными компонентами.
Поставщики, предоставляющие эти документы, серьезно относятся к безопасности. Те, кто не может их предоставить, могут иметь пробелы в своих процессах. Принимайте решение соответственно.
Что происходит, когда возникают проблемы
Даже лучший контроль качества иногда пропускает проблемы. Важна скорость реакции. Наш план реагирования на инциденты активируется в течение двух часов после любого сообщения о проблеме. Мы изолируем затронутые номера партий. Мы уведомляем всех покупателей. Мы предоставляем исправление в течение 24 часов.
Спросите поставщиков об их возможностях реагирования на инциденты. Как быстро они могут реагировать? Какую поддержку они предоставляют? Покрывают ли они расходы на затронутые устройства? Эти ответы важны, когда возникают проблемы.
Заключение
Безопасность программного обеспечения определяет, защищает ли ваша инвестиция в шоковую волну пациентов или подвергает вашу клинику дорогостоящим утечкам. Задавайте сложные вопросы. Требуйте документацию. Проверяйте соответствие IEC 62304 и требованиям FDA. Ваша должная осмотрительность сегодня предотвращает дорогостоящие проблемы завтра.
Сноски
1. Объясняет требования IEC 62304 к разработке и обслуживанию программного обеспечения медицинских устройств. ↩︎
2. Заменил ссылку HTTP 404 на правительственный ресурс (.hhs.gov) по внедрению управления исправлениями в здравоохранении. ↩︎
3. Заменил ссылку HTTP 404 на соответствующую статью, обсуждающую криптографические методы проверки обновлений программного и встроенного программного обеспечения в контексте рекомендаций FDA по кибербезопасности. ↩︎
4. Определяет RTOS и его критическую роль в медицинских устройствах для точных, чувствительных ко времени операций. ↩︎
5. Официальное руководство FDA по подаче заявок 510(k) на изменения программного обеспечения в медицинских устройствах. ↩︎
6. Детализирует требования FDA и важность SBOM для прозрачности и безопасности программного обеспечения медицинских устройств. ↩︎
7. Объясняет сегментацию данных как практику кибербезопасности для защиты конфиденциальной информации в медицинских устройствах. ↩︎
8. Подчеркивает растущую уязвимость прошивок и острую необходимость в надежной безопасности цепочки поставок программного обеспечения. ↩︎



 English
 Español de México
 Deutsch
 Français
 العربية
 Русский
Присоединяйтесь к обсуждению
Есть вопрос или чем поделиться? Мы читаем каждый комментарий — будь вы дистрибьютор, владелец салона или просто интересуетесь технологией. Ваш реальный опыт помогает другим принимать лучшие решения. Оставьте свои мысли ниже.