
Lorsque notre équipe d'ingénierie a découvert pour la première fois un logiciel malveillant sur une unité shockwave retournée, cela a changé notre approche de la sécurité logicielle pour toujours Conformité IEC 62304 1. Les cliniques perdent des milliers de dollars lorsque les appareils tombent en panne en plein traitement. Les données des patients sont exposées. Des réseaux entiers plantent.
Lors de l'achat d'appareils de thérapie par ondes de choc, demandez aux fournisseurs la conformité FDA 510(k) avec validation logicielle, la conformité IEC 62304, la divulgation du SBOM (Software Bill of Materials), la protection antivirus au moment de l'exécution, les mises à jour OTA cryptées, les capacités de segmentation réseau et les plans de réponse aux incidents documentés. Ces mesures protègent contre les logiciels malveillants, les violations de données et les interruptions de traitement.
Laissez-moi vous présenter les questions exactes que nous recommandons à chaque acheteur de poser protocole de gestion des correctifs 2. Celles-ci proviennent d'années de travail avec des cliniques qui ont tiré des leçons coûteuses sur les lacunes en matière de cybersécurité.
Comment puis-je vérifier que le système d'exploitation de la machine à ondes de choc dispose d'une protection intégrée contre les logiciels malveillants ?
Notre usine de production teste chaque unité avant l'expédition, mais nous voyons toujours des acheteurs qui sautent complètement la vérification du système d'exploitation vérification du firmware cryptographique 3. Cette négligence leur coûte cher. Les logiciels malveillants peuvent se cacher dans le firmware pendant des mois avant de frapper.
Vérifiez la protection du système d'exploitation en demandant une preuve de conformité à la norme IEC 62304, en recherchant une technologie de liste blanche qui bloque les applications non autorisées, en confirmant les séquences de démarrage sécurisées avec vérification cryptographique et en demandant des rapports de tests de pénétration tiers. Exigez une documentation montrant que le système d'exploitation a fait l'objet d'une modélisation des menaces pendant le développement.
Comprendre les systèmes d'exploitation en temps réel dans les dispositifs médicaux
La plupart des machines shockwave fonctionnent sur Systèmes d'exploitation en temps réel 4 (RTOS) qui contrôlent la génération d'impulsions et la délivrance d'énergie. Ces systèmes diffèrent des systèmes d'exploitation grand public comme Windows. Ils gèrent des fonctions de synchronisation critiques. Un seul milliseconde de retard peut affecter les résultats du traitement.
Nos ingénieurs configurent le RTOS avec plusieurs couches de sécurité. La première couche empêche l'exécution de code non autorisé. La seconde surveille le comportement du système pour détecter les anomalies. La troisième enregistre toutes les activités à des fins d'audit.
Principales fonctionnalités de sécurité du système d'exploitation à vérifier
| Fonction de sécurité | Objectif | Méthode de vérification |
|---|---|---|
| Démarrage sécurisé | Empêche le chargement de firmware falsifié | Demander la documentation de la séquence de démarrage |
| Liste blanche d'applications | Bloque tous les programmes non approuvés | Demander la liste des applications approuvées |
| Protection de la mémoire | Arrête les attaques par dépassement de tampon | Examiner les documents de conception IEC 62304 |
| Durcissement du noyau | Réduit la surface d'attaque | Vérifier les résultats des tests d'intrusion |
| Surveillance de l'intégrité | Détecte les modifications du système de fichiers | Demander des exemples de journaux de surveillance |
Questions qui révèlent une protection faible du système d'exploitation
Posez ces questions spécifiques aux fournisseurs. Leurs réponses vous diront tout.
Votre RTOS prend-il en charge la vérification de l'intégrité à l'exécution ? À quelle fréquence le système recherche-t-il les anomalies ? Que se passe-t-il lorsque le système d'exploitation détecte un code suspect ? La machine peut-elle fonctionner si le module de sécurité échoue ?
Les fournisseurs faibles donnent des réponses vagues. Les fournisseurs solides fournissent de la documentation. Ils vous montrent des certificats de test. Ils expliquent exactement comment leur protection fonctionne.
La différence entre enregistré par la FDA et approuvé par la FDA
De nombreux acheteurs confondent ces termes. Enregistré par la FDA signifie qu'une entreprise a payé des frais et a listé son appareil. Approuvé par la FDA 510(k) signifie que l'appareil a fait l'objet d'un examen rigoureux. La validation de la sécurité logicielle n'a lieu que lors de l'approbation. Approbation FDA 510(k) 5
Environ 60% des machines à ondes de choc en ligne sont simplement enregistrées. Elles sautent complètement l'examen du logiciel. Leurs systèmes d'exploitation peuvent contenir des vulnérabilités que personne n'a testées. Notre établissement ne produit que des appareils approuvés 510(k) car nous savons que la différence est importante.
Quel est le protocole de mon fournisseur pour fournir des correctifs de sécurité réguliers et des mises à jour de logiciels antivirus ?
Lorsque nous expédions des appareils à l'étranger, la relation ne s'arrête pas à la livraison. Les cybermenaces évoluent constamment. Une machine sécurisée aujourd'hui devient vulnérable demain sans mises à jour appropriées.
Les fournisseurs doivent fournir un protocole de gestion des correctifs écrit spécifiant la fréquence des mises à jour, les méthodes de livraison, les procédures de test et les capacités de retour arrière. Exiger des engagements de support de sécurité tout au long de la durée de vie prévue de l'appareil, généralement de 7 à 10 ans, avec des temps de réponse définis pour les vulnérabilités critiques.
Ce qu'un protocole de mise à jour approprié comprend
Les fournisseurs solides documentent tout. Ils précisent à quelle fréquence ils recherchent de nouvelles vulnérabilités. Ils expliquent leur processus de test avant de publier des correctifs. Ils décrivent comment les mises à jour parviennent à votre appareil en toute sécurité.
Notre protocole implique une analyse hebdomadaire des vulnérabilités par rapport aux bases de données CVE. Nous testons tous les correctifs dans des environnements isolés pendant 30 jours minimum. Ce n'est qu'alors que les mises à jour parviennent aux appareils des clients. Cela évite que les correctifs ne causent de nouveaux problèmes.
Mises à jour sans fil : Avantages et risques
Les mises à jour OTA offrent la commodité. Votre machine télécharge et installe les correctifs automatiquement. Aucune visite de technicien requise. Aucun transfert manuel par USB.
Cependant, l'OTA présente des risques. Les pirates peuvent intercepter les canaux de mise à jour. Ils peuvent injecter du code malveillant déguisé en correctifs légitimes. C'est pourquoi la signature cryptographique est importante.
| Méthode de mise à jour | Commodité | Risque de sécurité | Mesures de sécurité recommandées |
|---|---|---|---|
| USB manuel | Faible | Moyen (l'USB peut transporter des logiciels malveillants) | Analysez les clés USB avant utilisation |
| OTA via Wi-Fi | Haut | Élevé (interception possible) | Chiffrement AES-256 + MFA |
| Visite du site du fournisseur | Très faible | Faible | Vérifiez les identifiants du technicien |
| Canal VPN sécurisé | Moyen | Faible | Authentification basée sur des certificats |
Questions cruciales concernant le support à long terme
Posez ces questions avant de signer tout accord d'achat. Quel est votre calendrier de surveillance des vulnérabilités ? Dans quel délai publiez-vous les correctifs après avoir découvert des problèmes ? Quels tests sont effectués avant la publication des correctifs ? Comment recevrai-je des notifications sur les mises à jour disponibles ?
Les réponses révèlent l'engagement du fournisseur. Certains fournisseurs abandonnent les appareils après la vente. D'autres fournissent un support de sécurité à vie. Sachez à quel type vous avez affaire.
Comprendre la nomenclature logicielle (SBOM)
Un SBOM liste chaque composant logiciel de votre appareil. Nomenclature logicielle 6 Il comprend les bibliothèques tierces, le code open-source et les modules propriétaires. Chaque composant peut contenir des vulnérabilités.
Demandez le SBOM avant l'achat. Examinez-le avec votre équipe informatique. Vérifiez si les composants listés ont des CVE connues. Demandez comment le fournisseur surveille ces composants pour les vulnérabilités futures.
Nous fournissons des SBOM complets à chaque acheteur. Nous les mettons à jour à chaque version logicielle. Cette transparence protège les deux parties.
Lors de nos revues de conception, nous posons constamment une question. Comment les attaquants peuvent-ils atteindre ce système ? Les réponses façonnent notre architecture entière. Chaque point de connexion devient une entrée potentielle pour les menaces.
Assurez la prévention des violations en vérifiant la séparation des données entre les informations du patient et les contrôles de traitement, les protocoles de chiffrement pour les données au repos et en transit, les contrôles d'accès basés sur les rôles avec authentification forte, les interfaces réseau désactivées par défaut et la conformité aux exigences HIPAA ou RGPD. Demandez des diagrammes d'architecture montrant les limites de sécurité.
Le principe de la ségrégation des données
L'architecture intelligente sépare les données sensibles des fonctions opérationnelles. Les dossiers des patients résident dans une zone protégée. Les paramètres de traitement existent dans une autre. Le logiciel de contrôle fonctionne dans une troisième.
Cette ségrégation limite l'impact d'une violation. ségrégation des données 7 Si des attaquants compromettent une zone, ils ne peuvent pas atteindre les autres. Vos données patient restent protégées même lorsque les contrôles de traitement sont menacés.
Fonctionnalités de sécurité réseau qui comptent
| Fonction de sécurité | Fonction | Norme de mise en œuvre |
|---|---|---|
| Segmentation du réseau | Isole l'appareil du réseau de la clinique | IEC 62443 Niveau 2 |
| Chiffrement WPA3 | Protège les communications sans fil | Norme actuelle de la Wi-Fi Alliance |
| Exigence VPN | Sécurise l'accès à distance | AES-256 avec authentification par certificat |
| Intégration du pare-feu | Bloque le trafic non autorisé | Inspection des paquets avec état |
| Désactivation des ports | Élimine les points d'entrée inutilisés | USB/Ethernet désactivés par défaut |
Architectures isolées (Air-Gapped) vs. Connectées
Certains acheteurs préfèrent des machines complètement déconnectées. Pas de Wi-Fi. Pas de Bluetooth. Pas de ports réseau. Ces appareils isolés éliminent de nombreux vecteurs d'attaque.
Cependant, les cliniques modernes veulent de la connectivité. Les diagnostics à distance réduisent les temps d'arrêt de 50%. Les mises à jour OTA améliorent la sécurité. L'intégration des DSE rationalise les flux de travail.
Notre approche offre les deux options. Les acheteurs peuvent désactiver toutes les fonctionnalités réseau. Ou ils peuvent activer des connexions spécifiques avec chiffrement complet. Le choix dépend de leur tolérance au risque et de leurs besoins opérationnels.
Protection contre les infections basées sur USB
Les ports USB présentent des risques importants. Les membres du personnel branchent des clés sans réfléchir. Ces clés peuvent contenir des logiciels malveillants provenant d'ordinateurs personnels. L'infection se propage instantanément.
Nos appareils analysent tout le contenu USB avant d'autoriser l'accès. Les types de fichiers inconnus sont bloqués. Les fichiers exécutables nécessitent l'approbation de l'administrateur. Le système enregistre chaque connexion USB à des fins d'audit.
Authentification et contrôle d'accès
Qui peut modifier les paramètres de la machine ? Qui peut accéder aux journaux de traitement ? Qui peut mettre à jour le firmware ? Une architecture solide répond clairement à ces questions.
Nous mettons en œuvre un contrôle d'accès basé sur les rôles. Les opérateurs ne voient que les interfaces de traitement. Les administrateurs accèdent aux menus de configuration. Seuls les techniciens de service authentifiés peuvent modifier le firmware. Chaque rôle a les autorisations appropriées et rien de plus.
L'authentification multifacteur ajoute une autre couche. Même les mots de passe volés ne peuvent pas accorder l'accès sans le second facteur. Cette protection est particulièrement importante pour les scénarios d'accès à distance.
Quelles mesures de contrôle qualité l'usine prend-elle pour garantir que mon équipement arrive avec un logiciel propre et sans virus ?
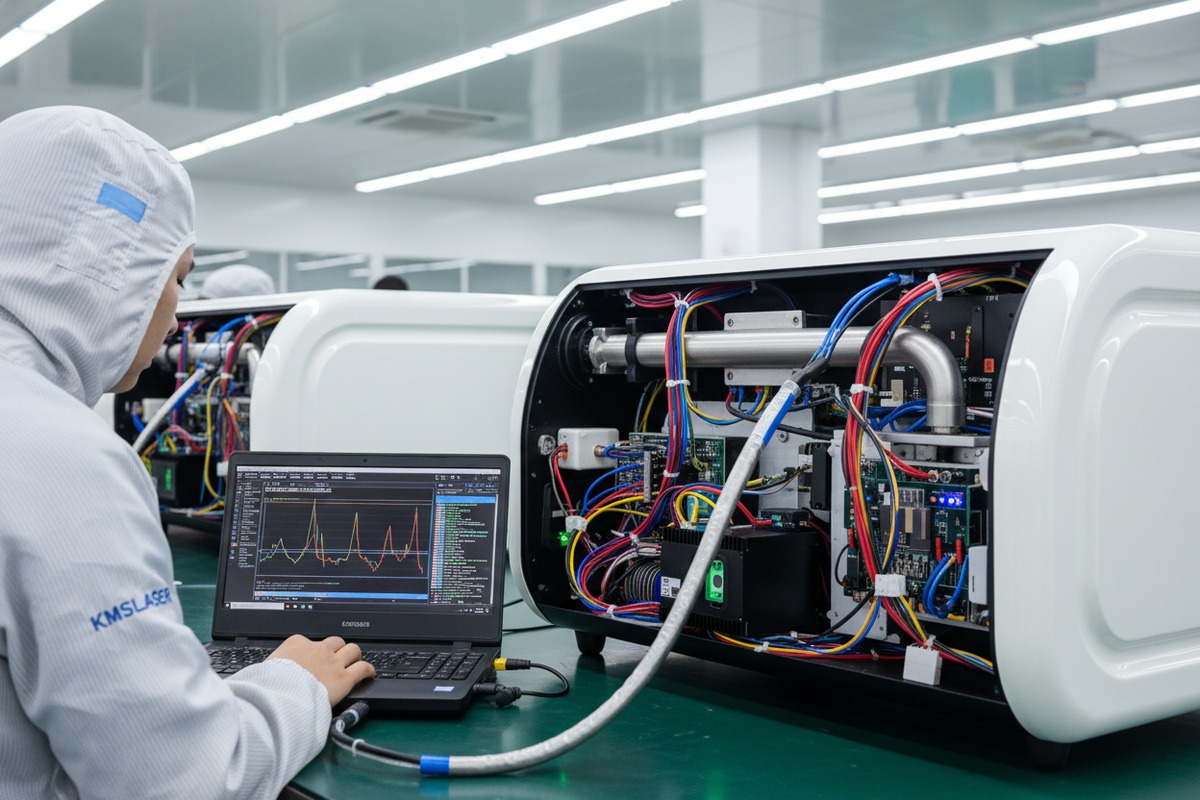
Notre équipe de contrôle qualité a appris une dure leçon il y a des années. Un lot a quitté notre usine sain et sauf. Mais quelque part entre Guangzhou et Los Angeles, quelque chose a changé. Les colis sont arrivés avec un firmware compromis. L'enquête a révélé des vulnérabilités de la chaîne d'approvisionnement 8 auxquelles nous n'avions pas pensé.
Le contrôle qualité en usine pour les logiciels sans virus doit inclure l'analyse préalable des logiciels malveillants, la vérification du micrologiciel cryptographique, des environnements de chargement de logiciels sécurisés, la documentation de la chaîne de possession, des emballages inviolables et des contrôles d'intégrité finaux avant l'expédition. Demandez des rapports d'audit et des certificats d'inspection de contrôle qualité par des tiers.
Le processus de chargement sécurisé des logiciels
Nous chargeons les logiciels dans des salles blanches isolées. Aucune connexion réseau n'existe dans ces zones. Chaque image de firmware est vérifiée par rapport à des hachages connus avant l'installation. Les stations de chargement elles-mêmes subissent des analyses de logiciels malveillants quotidiennes.
Nos techniciens suivent des procédures documentées. Ils ne peuvent pas sauter d'étapes. Chaque action est enregistrée. Les superviseurs examinent les journaux quotidiennement. Cette discipline empêche la contamination accidentelle.
Mesures de sécurité de la chaîne d'approvisionnement
Les cybermenaces modernes ciblent les chaînes d'approvisionnement. Les attaquants compromettent les fournisseurs de composants. Ils insèrent des portes dérobées dans des pièces apparemment légitimes. L'appareil final est infecté avant même le début de l'assemblage.
| Contrôle de la chaîne d'approvisionnement | Objectif | Notre mise en œuvre |
|---|---|---|
| Qualification des fournisseurs | Assure la qualité des composants | Audits de sécurité annuels |
| Vérification des composants | Confirme l'authenticité | Vérification de hachage pour le firmware |
| Inspection entrante | Détecte les pièces compromises | Environnement de test isolé |
| Chaîne de traçabilité | Suit l'historique de manipulation | Documents de transfert signés |
| Preuve d'effraction | Révèle les accès non autorisés | Scellés de sécurité sérialisés |
Procédures de vérification avant expédition
Avant que tout appareil ne quitte notre installation, il passe par une vérification finale. Les techniciens démarrent le système. Ils effectuent des diagnostics. Ils vérifient que les hachages du firmware correspondent aux valeurs attendues. Ils scannent tous les stockages à la recherche de signatures de logiciels malveillants.
Seuls les appareils réussissant toutes les vérifications reçoivent l'approbation d'expédition. Les unités défaillantes retournent à l'ingénierie pour enquête. Nous documentons chaque défaillance et chaque mesure corrective.
Services d'inspection par des tiers
Certains acheteurs souhaitent une vérification indépendante. Nous l'accueillons favorablement. Des inspecteurs tiers peuvent visiter notre installation. Ils peuvent assister aux procédures de contrôle qualité. Ils peuvent effectuer leurs propres tests avant l'expédition.
Cette transparence renforce la confiance. Elle permet également de détecter les problèmes tôt. Les problèmes découverts à Guangzhou coûtent beaucoup moins cher que les problèmes découverts à Chicago.
Documentation que vous devriez demander
Demandez aux fournisseurs ces documents spécifiques. Dossiers de lots de production montrant les points de contrôle qualité. Certificats de version de firmware avec valeurs de hachage. Rapports d'analyse antivirus datant de moins de 48 heures avant l'expédition. Journaux de chaîne de traçabilité pour les composants logiciels.
Les fournisseurs qui fournissent ces documents prennent la sécurité au sérieux. Ceux qui ne peuvent pas les fournir peuvent avoir des lacunes dans leurs processus. Prenez votre décision en conséquence.
Que se passe-t-il en cas de problème
Même le meilleur contrôle qualité manque parfois des problèmes. Ce qui compte, c'est la vitesse de réaction. Notre plan de réponse aux incidents s'active dans les deux heures suivant tout problème signalé. Nous isolons les numéros de lots affectés. Nous informons tous les acheteurs. Nous fournissons une solution dans les 24 heures.
Interrogez les fournisseurs sur leurs capacités de réponse aux incidents. Quelle est leur rapidité de réaction ? Quel soutien offrent-ils ? Couvrent-ils les coûts des appareils affectés ? Ces réponses sont importantes en cas de problème.
Conclusion
La sécurité logicielle détermine si votre investissement en ondes de choc protège les patients ou expose votre clinique à des violations coûteuses. Posez des questions difficiles. Exigez de la documentation. Vérifiez la conformité aux exigences IEC 62304 et FDA. Votre diligence raisonnable aujourd'hui prévient des problèmes coûteux demain.
Notes de bas de page
1. Explique les exigences de la norme IEC 62304 pour le développement et la maintenance de logiciels de dispositifs médicaux. ︎
2. A remplacé le lien HTTP 404 par une ressource gouvernementale (.hhs.gov) sur la mise en œuvre de la gestion des correctifs dans les soins de santé. ︎
3. A remplacé le lien HTTP 404 par un article pertinent discutant des techniques cryptographiques pour vérifier les mises à jour logicielles et firmware dans le contexte des directives de cybersécurité de la FDA. ︎
4. Définit le RTOS et son rôle essentiel dans les dispositifs médicaux pour des opérations précises et sensibles au temps. ︎
5. Lignes directrices officielles de la FDA sur les soumissions 510(k) pour les modifications logicielles dans les dispositifs médicaux. ︎
6. Détaille les exigences de la FDA et l'importance des SBOM pour la transparence et la sécurité des logiciels de dispositifs médicaux. ︎
7. Explique la ségrégation des données comme une pratique de cybersécurité pour protéger les informations sensibles dans les dispositifs médicaux. ︎
8. Met en évidence l'augmentation des vulnérabilités du firmware et le besoin urgent d'une sécurité robuste de la chaîne d'approvisionnement logicielle. ︎

 English
 Español de México
 Deutsch
 Français
 العربية
 Русский
